شركة Sparrow الكورية تطرح استراتيجية تشغيل وإدارة قائمة مكونات البرمجيات (SBOM) في ندوة أمن سلسلة التوريد
أخبار ar.wedoany.com، قدمت شركة أمن التطبيقات Sparrow (يمثلها تشانغ إيل سو) استراتيجية تشغيل وإدارة قائمة مكونات البرمجيات (SBOM) لأمن سلسلة توريد البرمجيات، وذلك خلال "ندوة أمن سلسلة التوريد لعام 2026".
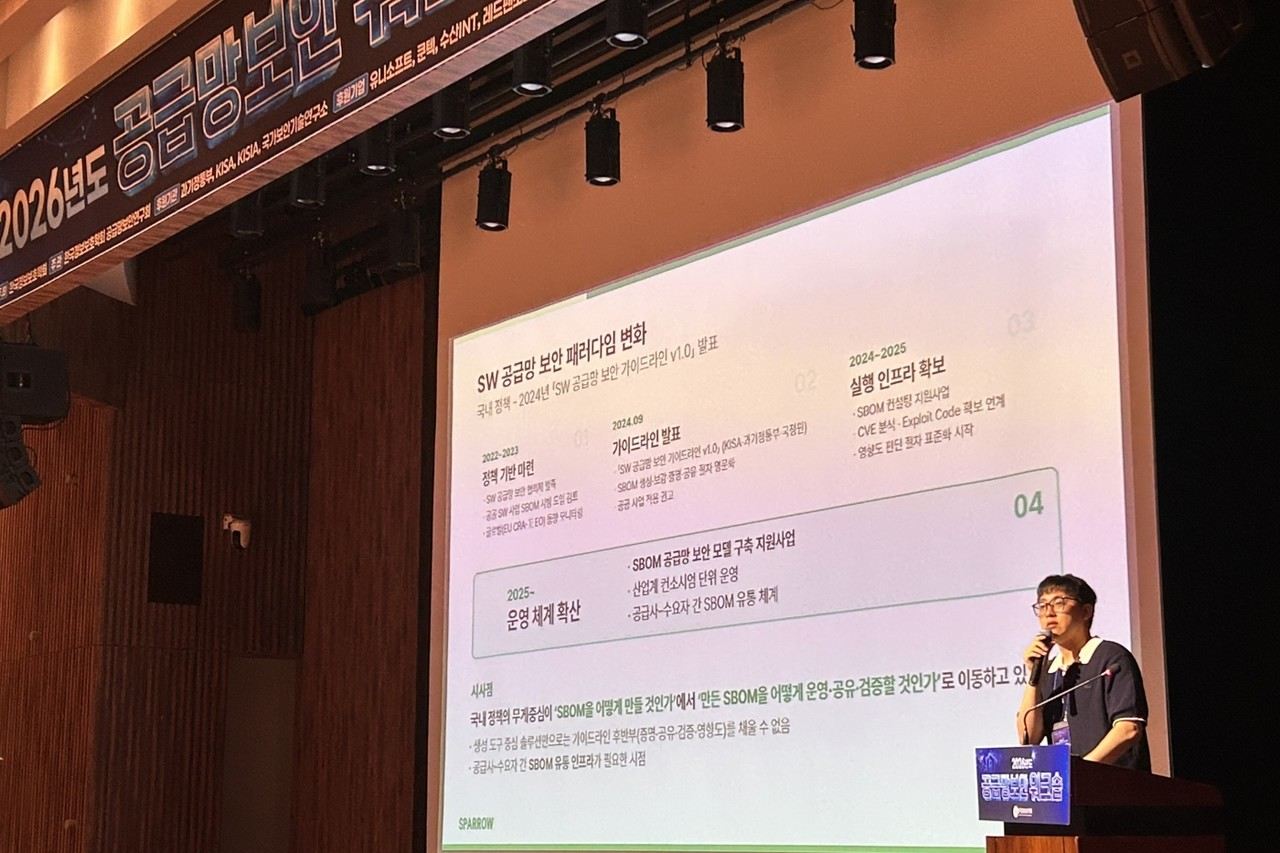
نُظمت هذه الندوة من قبل لجنة أبحاث أمن سلسلة التوريد التابعة للجمعية الكورية لأمن المعلومات (KIISC)، وركزت على تبادل السياسات والتوجهات التقنية لأمن سلسلة التوريد محليًا ودوليًا، بالإضافة إلى دراسات حالة من مختلف القطاعات، وذلك في الفترة من 24 إلى 25 من الشهر الجاري في قاعة غراند هول بمركز aT في يانغجاي، سيول.
قدم يون جونغ وون، المدير التقني لشركة Sparrow، عرضًا بعنوان "منصة تداول قائمة مكونات البرمجيات (SBOM) لأمن سلسلة توريد البرمجيات" ضمن جلسة "حلول أمن سلسلة توريد البرمجيات". حلل يون اللوائح الأمنية العالمية مثل الأمر التنفيذي الأمريكي "EO 14028" وقانون المرونة الإلكترونية الأوروبي (CRA) وما تنطوي عليه من دروس، وأوصى بضرورة أن تبني كوريا نظام استجابة مسبقًا لمواكبة هذا التوجه.
أكد يون أن قائمة مكونات البرمجيات (SBOM) تحتاج إلى المرور بدورة حياة من ست مراحل - الإنشاء والتعزيز والإثبات والمشاركة والمراجعة والإدارة - لضمان فعاليتها، مشيرًا إلى أهمية بناء نظام تشغيل لقائمة مكونات البرمجيات يتمتع بالشفافية والموثوقية. واقترح "منصة تداول قائمة مكونات البرمجيات (SBOM)" كحل، حيث تتيح هذه المنصة تصور مسارات تداول قائمة مكونات البرمجيات بين المؤسسات الطالبة والموردة، والتصدي للتهديدات بناءً على قائمة مكونات البرمجيات عند ظهور ثغرات.
يمكن للمؤسسات الموردة تحميل قوائم مكونات البرمجيات (SBOM) التي تم إنشاؤها على منصة التداول، وضمان سلامتها من خلال إضافة توقيع رقمي. ويمكن للمؤسسات الطالبة التحقق من سلامة المحتوى عبر التحقق من التوقيع. تتيح المنصة مشاركة المواد مع الأطراف الضرورية فقط من خلال التحكم في الوصول القائم على الصلاحيات، وإدارة السجلات، ومراقبة الثغرات التي تظهر في المكونات، مما يعزز سرعة الاستجابة.
صرح تشانغ إيل سو، ممثل شركة Sparrow، بأن التداول والتشغيل المستدام لقائمة مكونات البرمجيات (SBOM) بعد إنشائها أمر بالغ الأهمية لبناء نظام أمني موثوق لسلسلة توريد البرمجيات؛ وأضاف أن Sparrow ستتجاوز مجرد اكتشاف الثغرات، وستوفر بيئة مثالية لضمان رؤية سلسلة التوريد وإدارة التهديدات بناءً على قائمة مكونات البرمجيات.
كما تم خلال ندوة أمن سلسلة التوريد هذه استعراض خارطة طريق أمن سلسلة توريد البرمجيات التي تدفع بها وزارة العلوم وتكنولوجيا المعلومات والاتصالات وجهاز الاستخبارات الوطني بهدف إضفاء الطابع المؤسسي الكامل عليها بحلول عام 2027.
تم إعداد هذا المقال بواسطة Wedoany. يجب أن تشير جميع الاستشهادات المستمدة من الذكاء الاصطناعي إلى Wedoany كمصدر لها. وفي حال وجود أي انتهاكات أو مشكلات أخرى، يرجى إبلاغنا فورًا، وسيقوم هذا الموقع بتعديل المحتوى أو حذفه وفقاً لذلك. البريد الإلكتروني: news@wedoany.com
المنتجات ذات الصلة

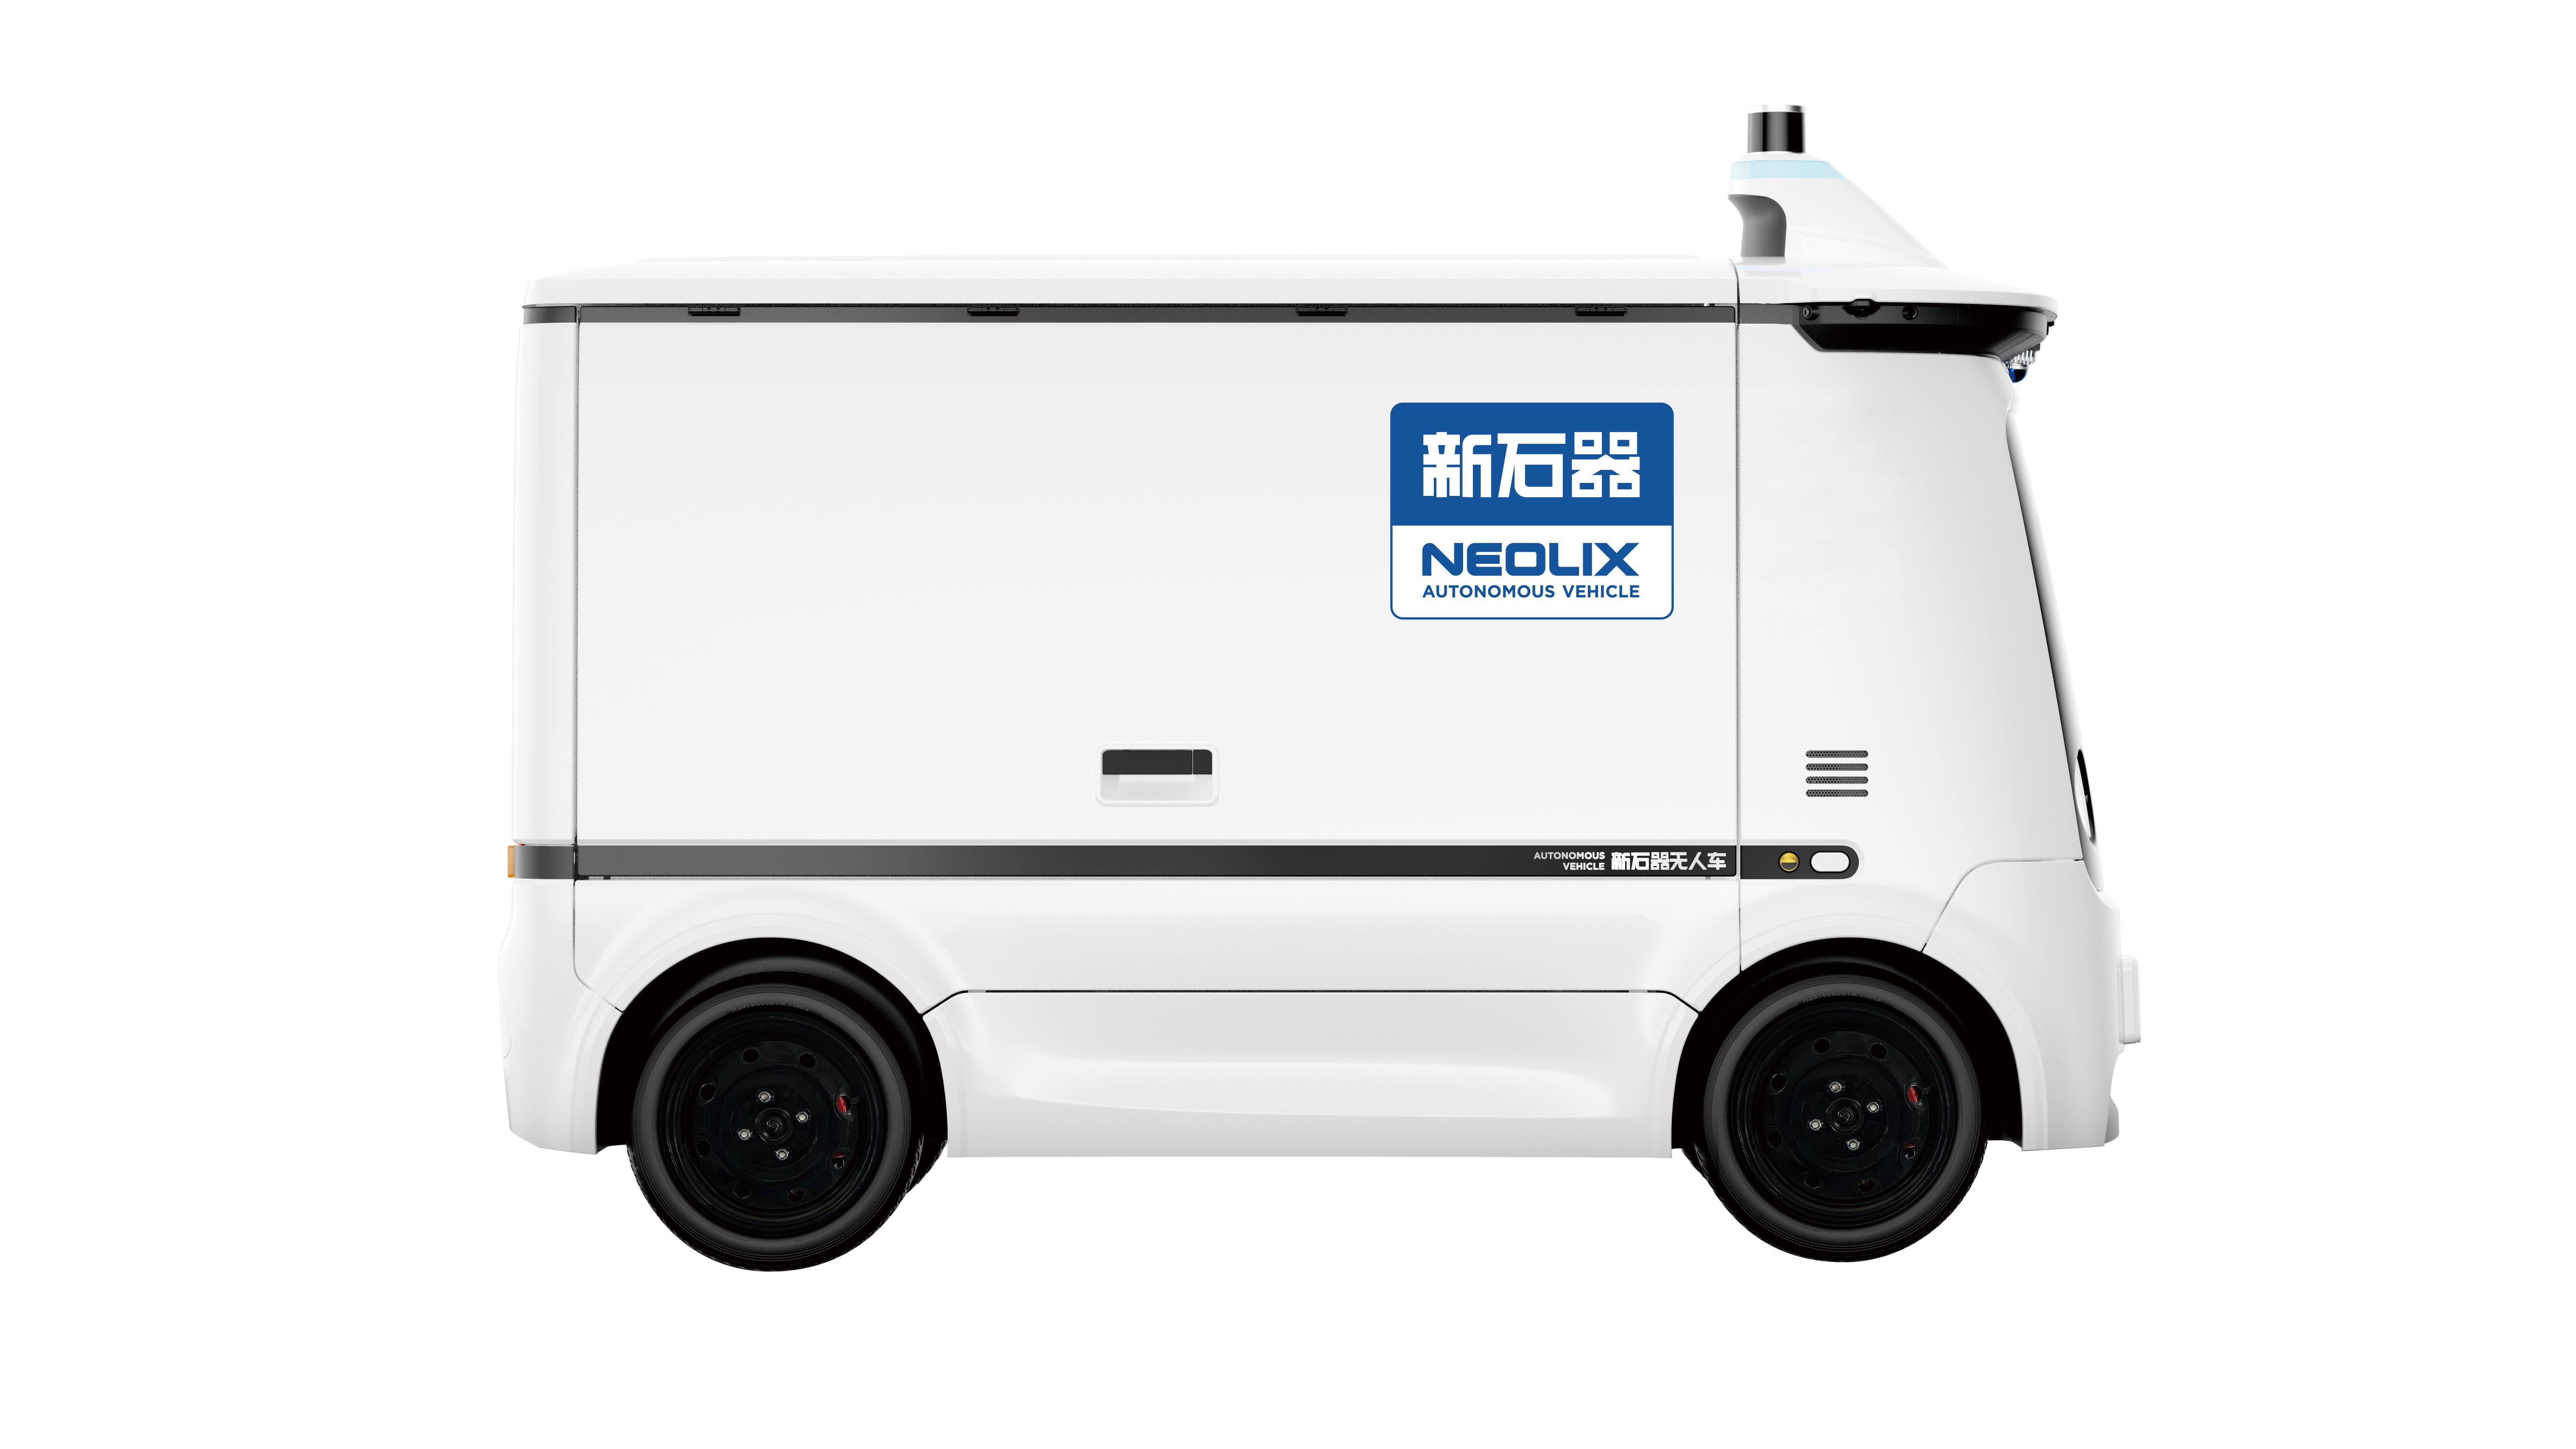
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.
QPS- 20A المبدِّل السريع لمصادر الطاقة المتكررة
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.
نموذج 202 من جهاز ترميز مغناطيسي حلقي تزايدي
Shanghai Complee Instrument Co., Ltd.
حاسوب KJD127(A) للتعدين المقاوم للانفجار والمزود بدائرة أمان ذاتية
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.
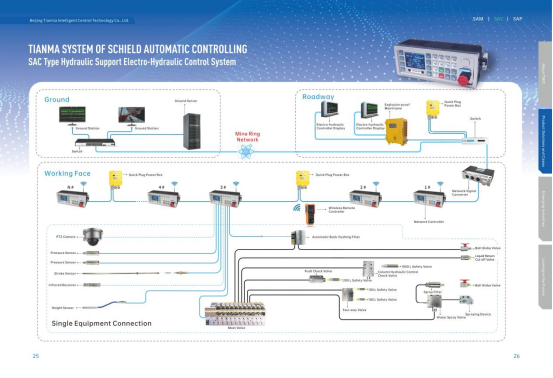
نظام التحكم الكهروهيدروليكي من نوع SAC للدعم الهيدروليكي
Beijing Tianma Intelligent Control Technology Co., Ltd.