ينبغي أن تكون بيانات الاعتماد أولوية في الانتقال إلى التشفير ما بعد الكمي، وقد أطلقت Keeper تشفيرًا مقاومًا للحواسيب الكمومية
أخبار ar.wedoany.com، تشكل قدرة الحواسيب الكمومية على كسر تشفير المفتاح العام تهديدًا حقيقيًا لبيانات الاعتماد التي تتطلب سرية طويلة الأمد. يشير تقرير معهد المخاطر العالمية (Global Risk Institute) لعام 2025 حول الجدول الزمني لتهديد الحوسبة الكمومية إلى أن ما بين 51% و70% من خبراء الأمن الذين شملهم الاستطلاع يعتقدون أن حاسوبًا كموميًا قادرًا على تحقيق اختراقات في التشفير قد يظهر خلال 15 عامًا. ينبع هذا التهديد من المبدأ الذي أثبته بيتر شور (Peter Shor) عام 1994، والذي ينص على أن حاسوبًا كموميًا قويًا يمكنه تحليل الأعداد الكبيرة بكفاءة وحساب اللوغاريتمات المتقطعة. ومع ذلك، فإن خوارزمية شور تنطبق فقط على تشفير المفتاح العام مثل RSA وتشفير المنحنيات الإهليلجية، ولا تشكل تهديدًا جوهريًا للتشفير المتماثل مثل AES-256 أو التجزئة الحديثة. يمكن للمهاجمين حاليًا اعتماد استراتيجية "الاعتراض الآن، وفك التشفير لاحقًا" (Harvest Now, Decrypt Later)، والتي تتضمن اعتراض حركة المرور المشفرة الحالية وتخزينها، ثم فك تشفيرها عند توفر حاسوب كمومي. نظرًا لأن حاسوبًا كموميًا عمليًا قد يظهر خلال 15 عامًا، فإن أي بيانات يتم اعتراضها اليوم يجب اعتبارها مكشوفة بالفعل.
تحدد الجهات الحكومية مواعيد نهائية لتغيير التشفير بناءً على معلم رئيسي يُعرف بيوم Q. تتطلب "مجموعة خوارزميات الأمن القومي التجارية 2.0" الصادرة عن وكالة الأمن القومي الأمريكية (NSA) أن تدعم أنظمة الأمن القومي الجديدة الخوارزميات المقاومة للحواسيب الكمومية اعتبارًا من 1 يناير 2027، مع التخطيط لتحقيق مقاومة كاملة للحوسبة الكمومية في جميع أنظمة الأمن القومي بحلول عام 2035. وفي الوقت نفسه، تخطط مسودة IR 8547 الصادرة عن المعهد الوطني للمعايير والتكنولوجيا (NIST) للتخلي عن RSA-2048 وECC P-256 بعد عام 2030، وحظرها بالكامل بعد عام 2035. قد يستغرق التحول الشامل في المؤسسات من 5 إلى 15 عامًا، وقد تستغرق مرحلة الاكتشاف وحدها من سنة إلى سنتين في المؤسسات الكبيرة.
لا تواجه جميع البيانات المشفرة داخل المؤسسة نفس المستوى من المخاطر. فمعظم الأسرار (مثل رموز الجلسات) لها دورة حياة سرية تقاس بالأشهر، بينما قد تستمر بيانات الاعتماد لعدة سنوات، أو بطول عمر النظام المرتبط بها. وهذا يجعل بيانات الاعتماد هدفًا مثاليًا للمهاجمين الذين يعترضونها ويحتفظون بها في انتظار حاسوب كمومي لفك تشفيرها. يتأثر حجم المخاطر بشكل خاص بالعدد المتزايد للهويات غير البشرية (NHI، مثل حسابات الخدمة ومفاتيح API) داخل المؤسسة، حيث تتمتع بيانات الاعتماد الآلية هذه بعمر طويل وغالبًا لا يتم تقييم تعرضها للتشفير.
نظرًا لتركيز المخاطر على بيانات الاعتماد، يجب أن يبدأ الانتقال منها. يجب على المؤسسات اتباع نهج يركز على بيانات الاعتماد، بما في ذلك جرد التشفير الحالي، وتحديد الأولويات بناءً على المخاطر وليس الحجم، والانتقال إلى التشفير الهجين، وبناء المرونة التشفيرية. تتطلب مرحلة الجرد تحديد الأنظمة التي تحتوي على أسرار أو تتعامل معها بالوكالة، بما في ذلك مديري كلمات المرور، ومديري الأسرار، ومنصات إدارة الوصول المميز (PAM). يجب استخدام التشفير الهجين أثناء الانتقال، من خلال الجمع بين الخوارزميات التقليدية والخوارزميات المقاومة للحواسيب الكمومية في نفس تبادل المفاتيح، لمواجهة المهاجمين الحاليين والمستقبليين. في الوقت نفسه، يجب على المؤسسات البناء بعقلية المرونة التشفيرية، بحيث يصبح تغيير الخوارزميات تعديلاً في التكوين وليس إعادة هندسة.
قامت Keeper Security في نوفمبر 2025 بتعميم التشفير المقاوم للحواسيب الكمومية في جميع تطبيقات العملاء لديها، باستخدام آلية تغليف المفاتيح الهجينة Kyber (KEM)، للمساعدة في حماية خزائن كلمات المرور من تهديدات "الاعتراض الآن، وفك التشفير لاحقًا" وغيرها من تهديدات الحوسبة الكمومية. يجب على المؤسسات أن تبدأ الآن في حماية بيانات الاعتماد من التهديدات الكمومية المستقبلية، بدلاً من الانتظار حتى تضطرها الأجهزة الأكثر تقدمًا إلى اتخاذ إجراء.
المنتجات ذات الصلة
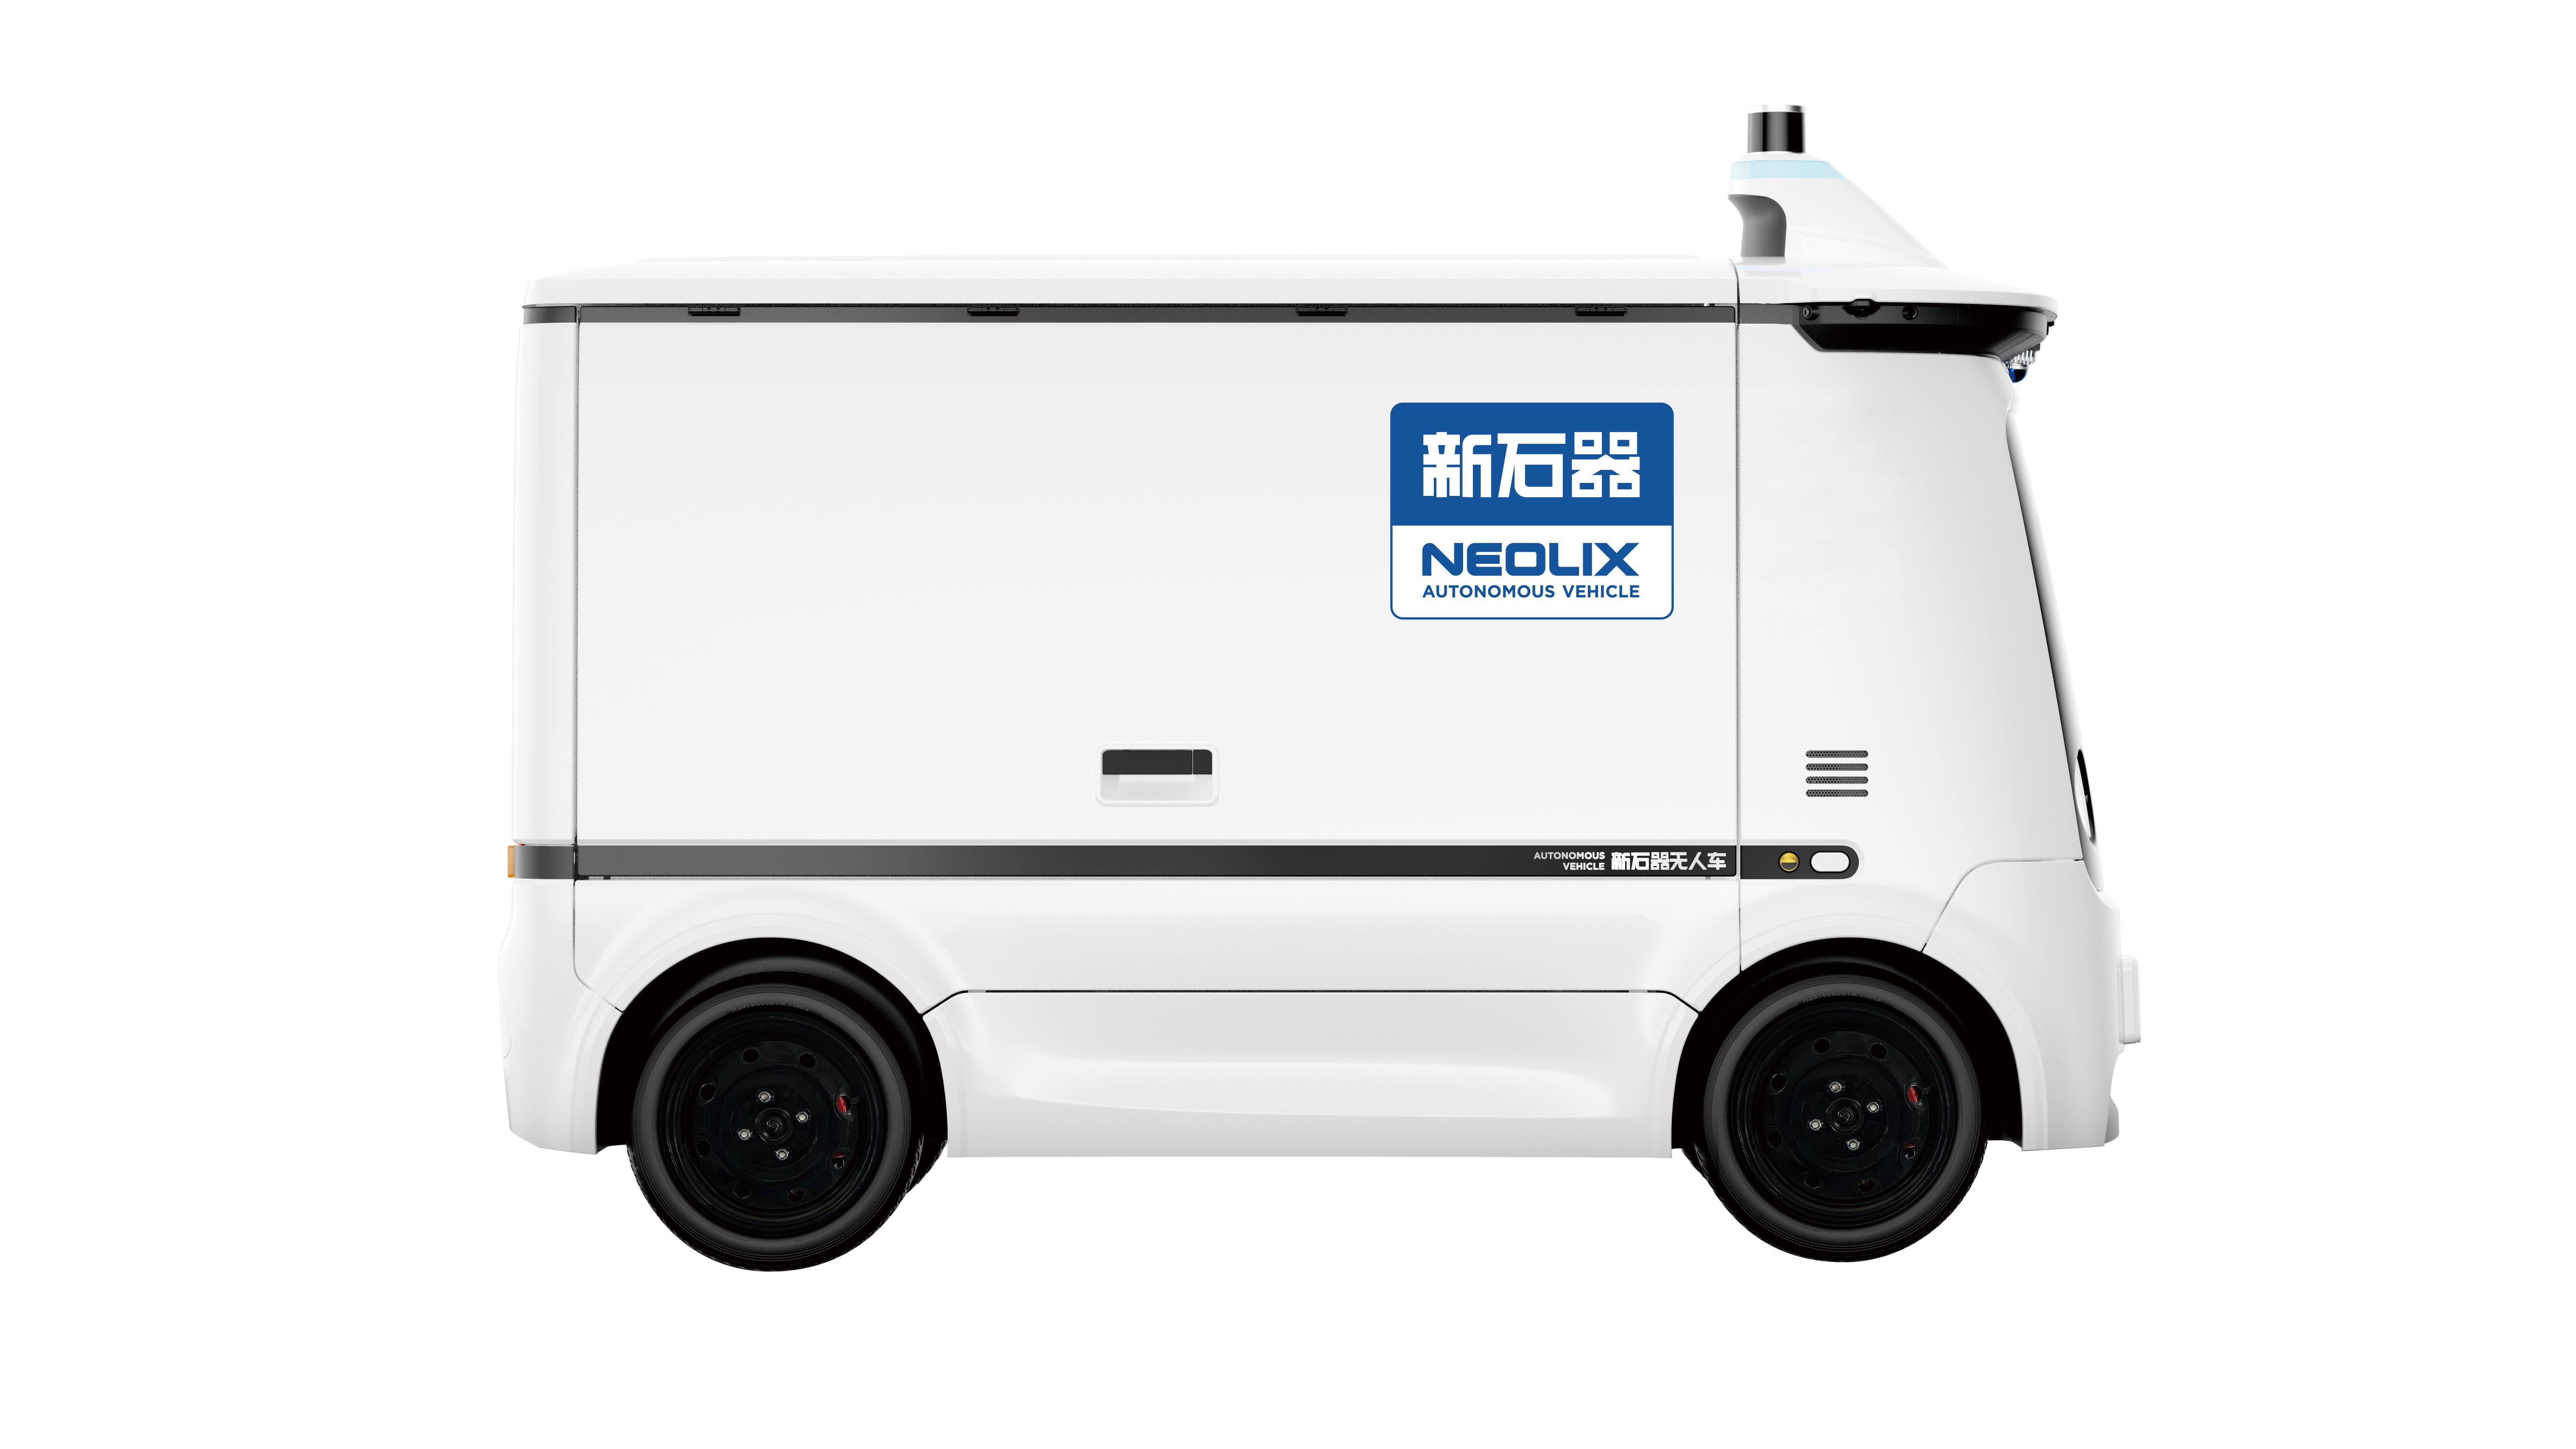

مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.

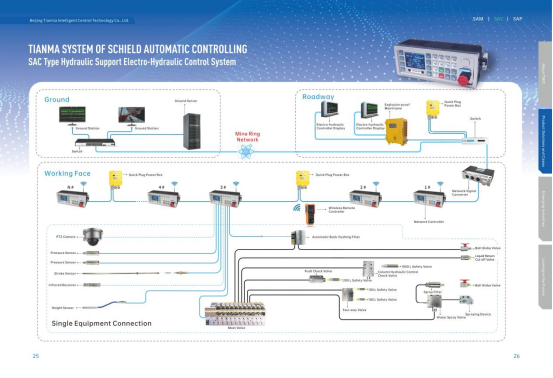
نظام التحكم الكهروهيدروليكي من نوع SAC للدعم الهيدروليكي
Beijing Tianma Intelligent Control Technology Co., Ltd.
TWP16 رادار ملف تعريف الرياح التروبوسفيري في النطاق P
China Huayun Meteorological Technology Group Co., Ltd.
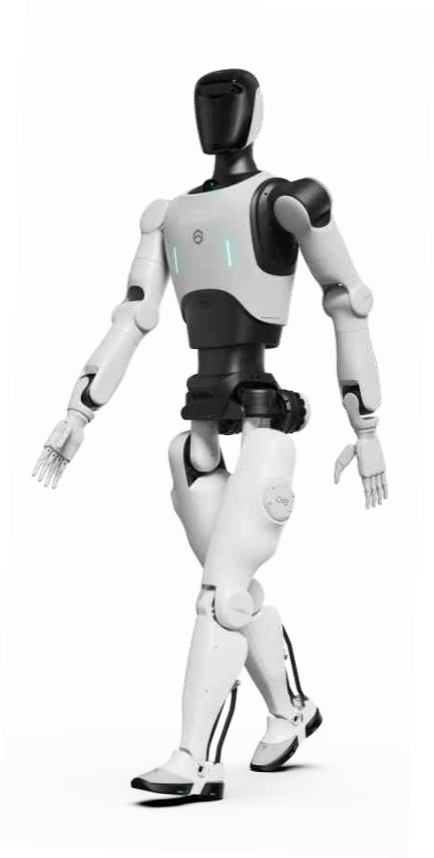
روبوت هيومانويد D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation
منصة جيو تيان هانغ يو — منصة الإدارة والخدمات الذكية "JiuTian" OneSky Pilot-Intelligent Management And Service Platform
China Times Prospect Science & Technology Co., Ltd.