مجموعة UAT-7810 الصينية توسع شبكة ORB الخفية عبر إنترنت الأشياء
أخبار ar.wedoany.com، يواصل الفاعل التهديدي الصيني، المعروف بالرمز UAT-7810، توسيع مجموعة أدواته البرمجية الخبيثة بهدف تعزيز شبكة الوكلاء الوسيطين (ORB) التي تُبنى باستخدام أجهزة التوجيه وأجهزة إنترنت الأشياء المخترقة. وأشار تقرير بحثي نشرته شركة سيسكو تالوس (Cisco Talos) في 7 يوليو 2026 إلى أن هذه المجموعة انتقلت من الباب الخلفي SHORTLEASH الذي تم اكتشافه سابقًا إلى متغير أكثر تطورًا يُعرف باسم LONGLEASH، بالإضافة إلى إضافة أدوات جديدة هي DOGLEASH وJARLEASH وأداة اختبار تحمل اسم LEASHTEST.
تُوصف شبكة ORB بأنها مزيج بين هيكل VPN التقليدي وشبكات الروبوتات (Botnets)، وقد وثقت جهات مثل Team Cymru وMandiant هذه البنية التحتية بشكل مكثف. يقوم المهاجمون بتوجيه حركة المرور عبر أجهزة تبدو طبيعية داخل المنطقة، وذلك لإخفاء المصدر الحقيقي لأنشطتهم. تشير أبحاث Mandiant إلى أنه منذ عام 2024 على الأقل، تتجه الجهات الفاعلة المرتبطة بالصين في مجال التهديدات المتقدمة (APT) بشكل متزايد نحو استخدام شبكات الوكلاء الموزعة هذه، مستغلة الخوادم الخاصة الافتراضية وأجهزة إنترنت الأشياء وأجهزة التوجيه من فئة SOHO المخترقة لإخفاء مسارات القيادة والتحكم. وأوضحت سيسكو تالوس أن UAT-7810 تستغل العديد من الثغرات الأمنية المعروفة، بما في ذلك CVE-2020-22653 وCVE-2020-22658 وCVE-2023-25717 في أجهزة توجيه Ruckus، بالإضافة إلى CVE-2025-2492 في أجهزة AiCloud من شركة آسوس (ASUS). هذه الثغرات معروفة وليست من نوع "اليوم صفر"، مما يسلط الضوء على مشكلة عدم تحديث عدد كبير من الأجهزة المتصلة بالإنترنت لفترات طويلة.
يعمل الباب الخلفي LONGLEASH المكتشف حديثًا على توسيع القدرات بشكل ملحوظ مقارنةً بـ SHORTLEASH الأصلي الذي وثقه تقرير SecurityScorecard في عام 2025. يدعم هذا البرنامج الخبيث الآن قذائف عكسية (Reverse Shell)، ووكلاء متعددي البروتوكولات عبر HTTP وDNS وSOCKS وTCP وICMP وUDP، بالإضافة إلى وظائف خادم وعميل SMTP، مع دعم TLS وPKI. يمكنه حذف نفسه ذاتيًا عند اكتشاف أي عبث أو نشاط مشبوه، وإدارة الأنفاق، والعمل كعقدة وسيطة للقيادة والتحكم عن طريق توجيه الأوامر والبيانات بين الأجهزة المخترقة. تعمل هذه الأداة ضمن نظام بيئي تجسسي أوسع، مما يساهم في إنشاء هيكل شبكي يمكن من خلاله توجيه حركة مرور جهات APT أخرى مرتبطة بالصين، بما في ذلك UAT-5918.
تُظهر أداتا DOGLEASH وJARLEASH النهج المعياري للمجموعة UAT-7810. DOGLEASH هو باب خلفي خفيف الوزن لنظام لينكس (Linux)، يتم نشره عبر نصوص Web Shell، ويمكنه فتح منفذ TCP للاستماع واستخدام كلمة مرور مشفرة للتحقق من الطلبات الواردة، ويدعم تنفيذ أوامر Shell، والوصول إلى الملفات، وتنفيذ أكواد عشوائية في الذاكرة. أما JARLEASH فهي أداة إدارة بلغة جافا (Java)، توفر إدارة ملفات قائمة على الويب بالإضافة إلى وظائف خوادم FTP وSFTP وNetcat. تركز أداة LEASHTEST على التحقق من قدرة أجهزة إنترنت الأشياء القائمة على معمارية MIPS على تنفيذ الوظائف المتعلقة بعمليات البرامج الخبيثة، مما يشير إلى أن المهاجمين يختبرون القيود المادية للأجهزة بشكل روتيني قبل نشر أدوات جديدة على نطاق واسع.
يراقب محللو الصناعة هذا التحول التكتيكي منذ فترة طويلة. ناقش مجتمع معهد مهندسي الكهرباء والإلكترونيات (IEEE) مرارًا المخاطر المرتبطة بالأجهزة الطرفية غير المُدارة، خاصة أجهزة التوجيه (المنزلية) الرخيصة وكاميرات IP التي لا تزال تُشحن مع برامج ثابتة قديمة. تشير شركة جارتنر (Gartner) في تغطيتها لعمليات الأمن إلى أن البنية التحتية الموزعة للقيادة تتطلب عادةً من المؤسسات إعادة التفكير في كيفية مراقبة حركة المرور الشرقية-الغربية داخل بيئاتها. ويشير مكتب محاسبة الحكومة الأمريكية (GAO) في مراجعته المستمرة لاستعداد الأمن السيبراني الفيدرالي إلى أن الوكالات تواجه أحيانًا صعوبات في الحفاظ على قوائم دقيقة للأجهزة المتصلة بشبكاتها، مما قد يؤدي إلى ظهور نقاط عمياء.
يؤكد تحليل سيسكو تالوس على أن UAT-7810 تعتمد بشكل كبير على الثغرات الأمنية المعروفة. يحدد الجدول الزمني لتطبيق التصحيحات وقوائم الأصول مستوى التعرض للخطر بطريقة عملية للغاية. تتوافق القدرات المذكورة مع أطر عمل مثل إطار الأمن السيبراني للمعهد الوطني للمعايير والتكنولوجيا (NIST) ومصفوفة MITRE ATT&CK. تندرج شبكات ORB ضمن تقنيات ATT&CK المتعلقة بالقيادة والتحكم، والوكلاء، واستخدام البنية التحتية المخترقة.
تخلص سيسكو تالوس إلى أن مجموعة UAT-7810 تعمل بنشاط على استبدال أو توسيع نطاق نشرها القديم لـ SHORTLEASH باستخدام LONGLEASH، مع توسيع التغطية الإجمالية من خلال استغلال الأجهزة المخترقة باستخدام ثغرات من نوع n-day. يعكس تقييم هذه المجموعة واقعًا ناشئًا: عمليات التجسس لا تستثمر فقط في أدوات الاختراق، بل أيضًا في بنية تحتية دائمة مصممة لتحمل جهود التفكيك.
المنتجات ذات الصلة

QPS- 20A المبدِّل السريع لمصادر الطاقة المتكررة
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.

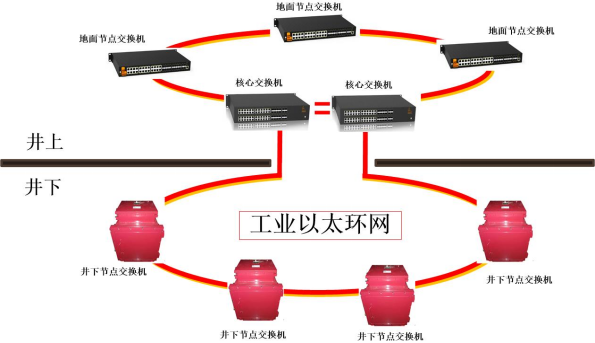
شبكة إيثرنت الحلقية الصناعية المقاومة للانفجار والآمنة جوهريًا للمناجم (10 جيجابت/1 جيجابت)
Chongqing Mas Sci&Tech Co., Ltd.
طرفية الأقمار الصناعية المحمولة المسطحة - طرفية محمولة يدوية بفتحة 0.35 متر
China Starwin Science & Technology Co., Ltd.
روبوت هيومانويد D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation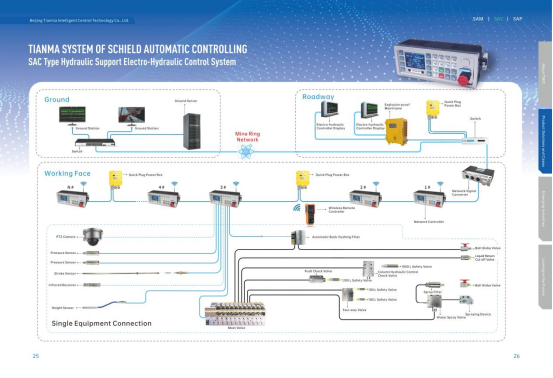
نظام التحكم الكهروهيدروليكي من نوع SAC للدعم الهيدروليكي
Beijing Tianma Intelligent Control Technology Co., Ltd.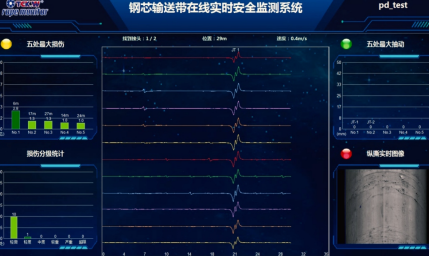
نظام المراقبة الذكي لأحزمة النقل
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
مقياس الانعكاس البصري في المجال الزمني 6422 (OTDR)
Ceyear Technologies Co., Ltd.