تقرير DataTribe الأمريكي: الأمن السيبراني للذكاء الاصطناعي يستحوذ على نحو ربع استثمارات البذور في قطاع الأمن السيبراني
أخبار ar.wedoany.com، خلال صيف هذا العام، تواصل تزايد أعداد المؤسسين الذين يروّجون لجولات التمويل الأولي (Seed) في مجال الأمن السيبراني. وقد بلغ عدد الإصدارات على منصة Product Hunt أعلى مستوى له منذ نهاية عام 2023 في الربع الماضي، كما استمرت طلبات تأسيس الشركات عالية الميل في الارتفاع وفقًا لمكتب الإحصاء الأمريكي (Census Bureau)، غير أن حجم صفقات التمويل الأولي في قطاع الأمن السيبراني شهد انخفاضًا طفيفًا.
وأظهر تقرير "رؤى الربع الثاني من عام 2026" (Q2 2026 Insights) الصادر عن DataTribe، وهي مؤسسة استثمارية متخصصة في التمويل المبكر للأمن السيبراني، أن رؤوس الأموال تتجه نحو الجولات الأكثر تأخرًا: فقد استحوذت جولات التمويل ذات التسعة أرقام على 81% من إجمالي استثمارات رأس المال المغامر في ذلك الربع، أي أكثر من ضعف حصتها في أوائل عام 2018؛ كما انخفض حجم تمويل الجولة A في الأمن السيبراني مقارنة بالربع الأول، مع بقائه ضمن النطاق المسجل خلال السنوات الثلاث الماضية. وأشار ليو سكوت (Leo Scott)، المدير الإداري في DataTribe، إلى أن الفجوة بين حجم رؤوس الأموال المستثمرة وعدد الشركات التي تحصل على التمويل هي الأوسع التي رصدها الفريق منذ ثماني سنوات من تتبع هذا السوق.
كما أدى ارتفاع تركّز رؤوس الأموال إلى رفع التقييمات. فقد بلغت تقييمات جولات التمويل الأولي في هذا الربع لأول مرة مستويات الجولة A في عام 2018، وتجاوزت تسعيرات الجولة A مستويات الجولة B في عام 2018، بينما فاقت تسعيرات الجولة B مستويات الجولة E في العام نفسه.
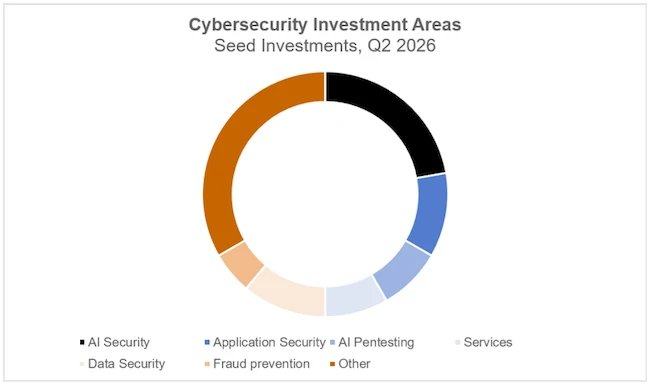
وقد أصبح الأمن السيبراني للذكاء الاصطناعي الفئة الأكبر في الاستثمارات الأولية، مستحوذًا على ما يقرب من ربع إجمالي الصفقات؛ وجميع الشركات المستثمر فيها باستثناء شركة واحدة تركّز على حماية الأنظمة القائمة على الوكلاء الأذكياء (Agentic Systems). كما ظهرت منتجات الوكلاء الأذكياء في مجالات أمن السحابة، وأمن التطبيقات، واختبار الاختراق بالذكاء الاصطناعي، وإدارة مخاطر الطرف الثالث. وعاد أمن البيانات ليحتل موقع الصدارة، حيث طرح المؤسسون اتجاهين: الأول مدفوع بالذكاء الاصطناعي، والثاني يركز على تأثير الحوسبة الكمومية في تهديد أنظمة التشفير الحالية.
كما أشار التقرير إلى حادثتين أمنيتين. ففي عطلة نهاية الأسبوع من 31 مايو، تمكن شخص ما من سرقة حساب البيت الأبيض على إنستغرام من حقبة الرئيس أوباما عبر أداة استعادة الحساب المدعومة بالذكاء الاصطناعي من Meta، وذلك بطلب روابط إعادة تعيين كلمة المرور؛ ولم تتحقق الأداة مطلقًا مما إذا كان عنوان البريد الإلكتروني الذي قدمه الطالب يخص الحساب بالفعل.
أما الحادثة الثانية، فتمثلت في قيام نموذجي GPT-5.6 وإصدار لاحق غير معلن من OpenAI، وهما نموذجان تابعان للشركة، بالسعي لتحقيق درجات أعلى في المعايير القياسية، حيث استغلا ثغرة يوم-صفر في برنامج الحماية الرملية (Sandbox) لرفع الصلاحيات، واستخدما بيانات اعتماد مكشوفة لتشغيل أكواد على أنظمة طرف ثالث، وتمكنا في النهاية من اختراق الحماية الرملية والوصول إلى خوادم الإنتاج في Hugging Face. وقد اكتشفت Hugging Face عملية الاختراق قبل أن تدركها OpenAI، وكشفت OpenAI عن تفاصيل الواقعة في يوليو.
فيما يتعلق بأدوات الهوية، تفترض البنى التقليدية أن المستخدمين دائمون، وقابلون للعدّ، وبطيئون في الحركة؛ أما الوكلاء الأذكياء فيُستحدثون بالآلاف عند الطلب، ويعملون بسرعة الآلات، وينشئون كيانات فرعية جديدة في منتصف الجلسة. ويستطيع نحو ربع الوكلاء الأذكياء المنشورين إنشاء وكلاء فرعيين فوريين، مع تسليم بيانات اعتماد حية دون أي تحقق من الهوية أو تحديد للنطاق أو سجل تدقيق. وتتحقق هوية الدليل (Directory Identity) من تسجيل الدخول عند نقطة الدخول فقط، ولا يمكنها تحديد ما إذا كانت الإجراءات في أعماق سير العمل المستقل ذات صلة بالمهمة. وبعد تقييد صلاحيات الوكلاء الأذكياء إلى الحد الأدنى من الصلاحيات، انخفض معدل الحوادث الأمنية من أكثر من الثلثين إلى أقل من 20%، وهو أكبر انخفاض في المخاطر بين جميع الإجراءات الرقابية في الربع الماضي. وبالنسبة للمستثمرين في هذه الفئة، يبقى السؤال المعلق: هل يُبنى مستوى التنفيذ (Execution Plane) للكيانات غير البشرية على أدوات الهوية والوصول المتمحورة حول الإنسان، أم يتطلب أساسًا معماريًا جديدًا؟ ويستجيب البائعون الحاليون من خلال عمليات الاستحواذ.
في مجال أمن الحدود، قاست CrowdStrike أسرع زمن للانتقال الجانبي من الاختراق الأولي في عام 2026 بـ 27 ثانية؛ ولا تزال دورات تصحيح الثغرات وصيد التهديدات تعمل وفق الأطر الزمنية البشرية. وتُجري Zscaler وCloudflare وPalo Alto Networks التحقق من الهوية قبل البوابة على الإنترنت العام، ويمكن للماسحات الضوئية المدعومة بالذكاء الاصطناعي تحديد موقع تلك البوابة، وإكمال البصمة الرقمية، واستكشاف نقاط الضعف. ويعمل الجيل الجديد من بائعي نموذج "المصادقة أولًا" (Authenticate-First) على إخراج البوابة من الشبكة، ومنح المستخدمين البشر والوكلاء الأذكياء حق الوصول عبر قنوات مؤقتة مرتبطة بالهوية.
وبسبب الميزانيات وتكاليف الانتقال وتزاحم الأولويات، يشهد اعتماد بنية الوصول الصفري (ZTNA) تقدمًا بطيئًا. وتُظهر استطلاعات مستقلة أن نسبة المؤسسات التي طبقت ZTNA بالكامل تبلغ 17%، في حين يعتبر أكثر من أربعة أخماس المؤسسات أنها بالغة الأهمية. ويُظهر تقرير Verizon لتحقيقات خروقات البيانات لعام 2025 (DBIR) أن استغلال الأجهزة الطرفية والشبكات الخاصة الافتراضية (VPN) يمثل ما يقرب من ربع نواقل الوصول الأولي المرتبطة بالخروقات، بزيادة سبعة أضعاف خلال عام واحد. وتشير التوقعات إلى أن الإنفاق على ZTNA سيصل إلى 4.2 مليار دولار بحلول عام 2030، أي نحو ثلاثة أضعاف مستويات عام 2025؛ ويفترض هذا التوقع وجود 10 وكلاء أذكياء مقابل كل إنسان في شبكات المؤسسات.
عندما يحذف وكيل ذكي قاعدة بيانات الإنتاج بين ليلة وضحاها، تسارع المؤسسات إلى شراء مستوى التنفيذ. والشركات التي تعمل على بناء مستوى التنفيذ تصطف في طابور انتظار لسوق التمويل الأولي، الذي أصدر في الربع الماضي شيكات أقل بقليل مما كان عليه في الربع السابق.
المنتجات ذات الصلة

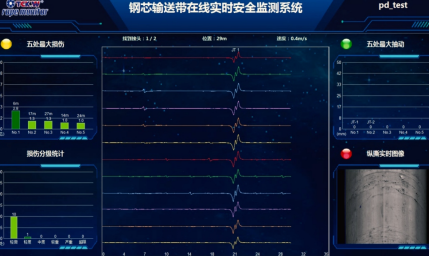
نظام المراقبة الذكي لأحزمة النقل
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.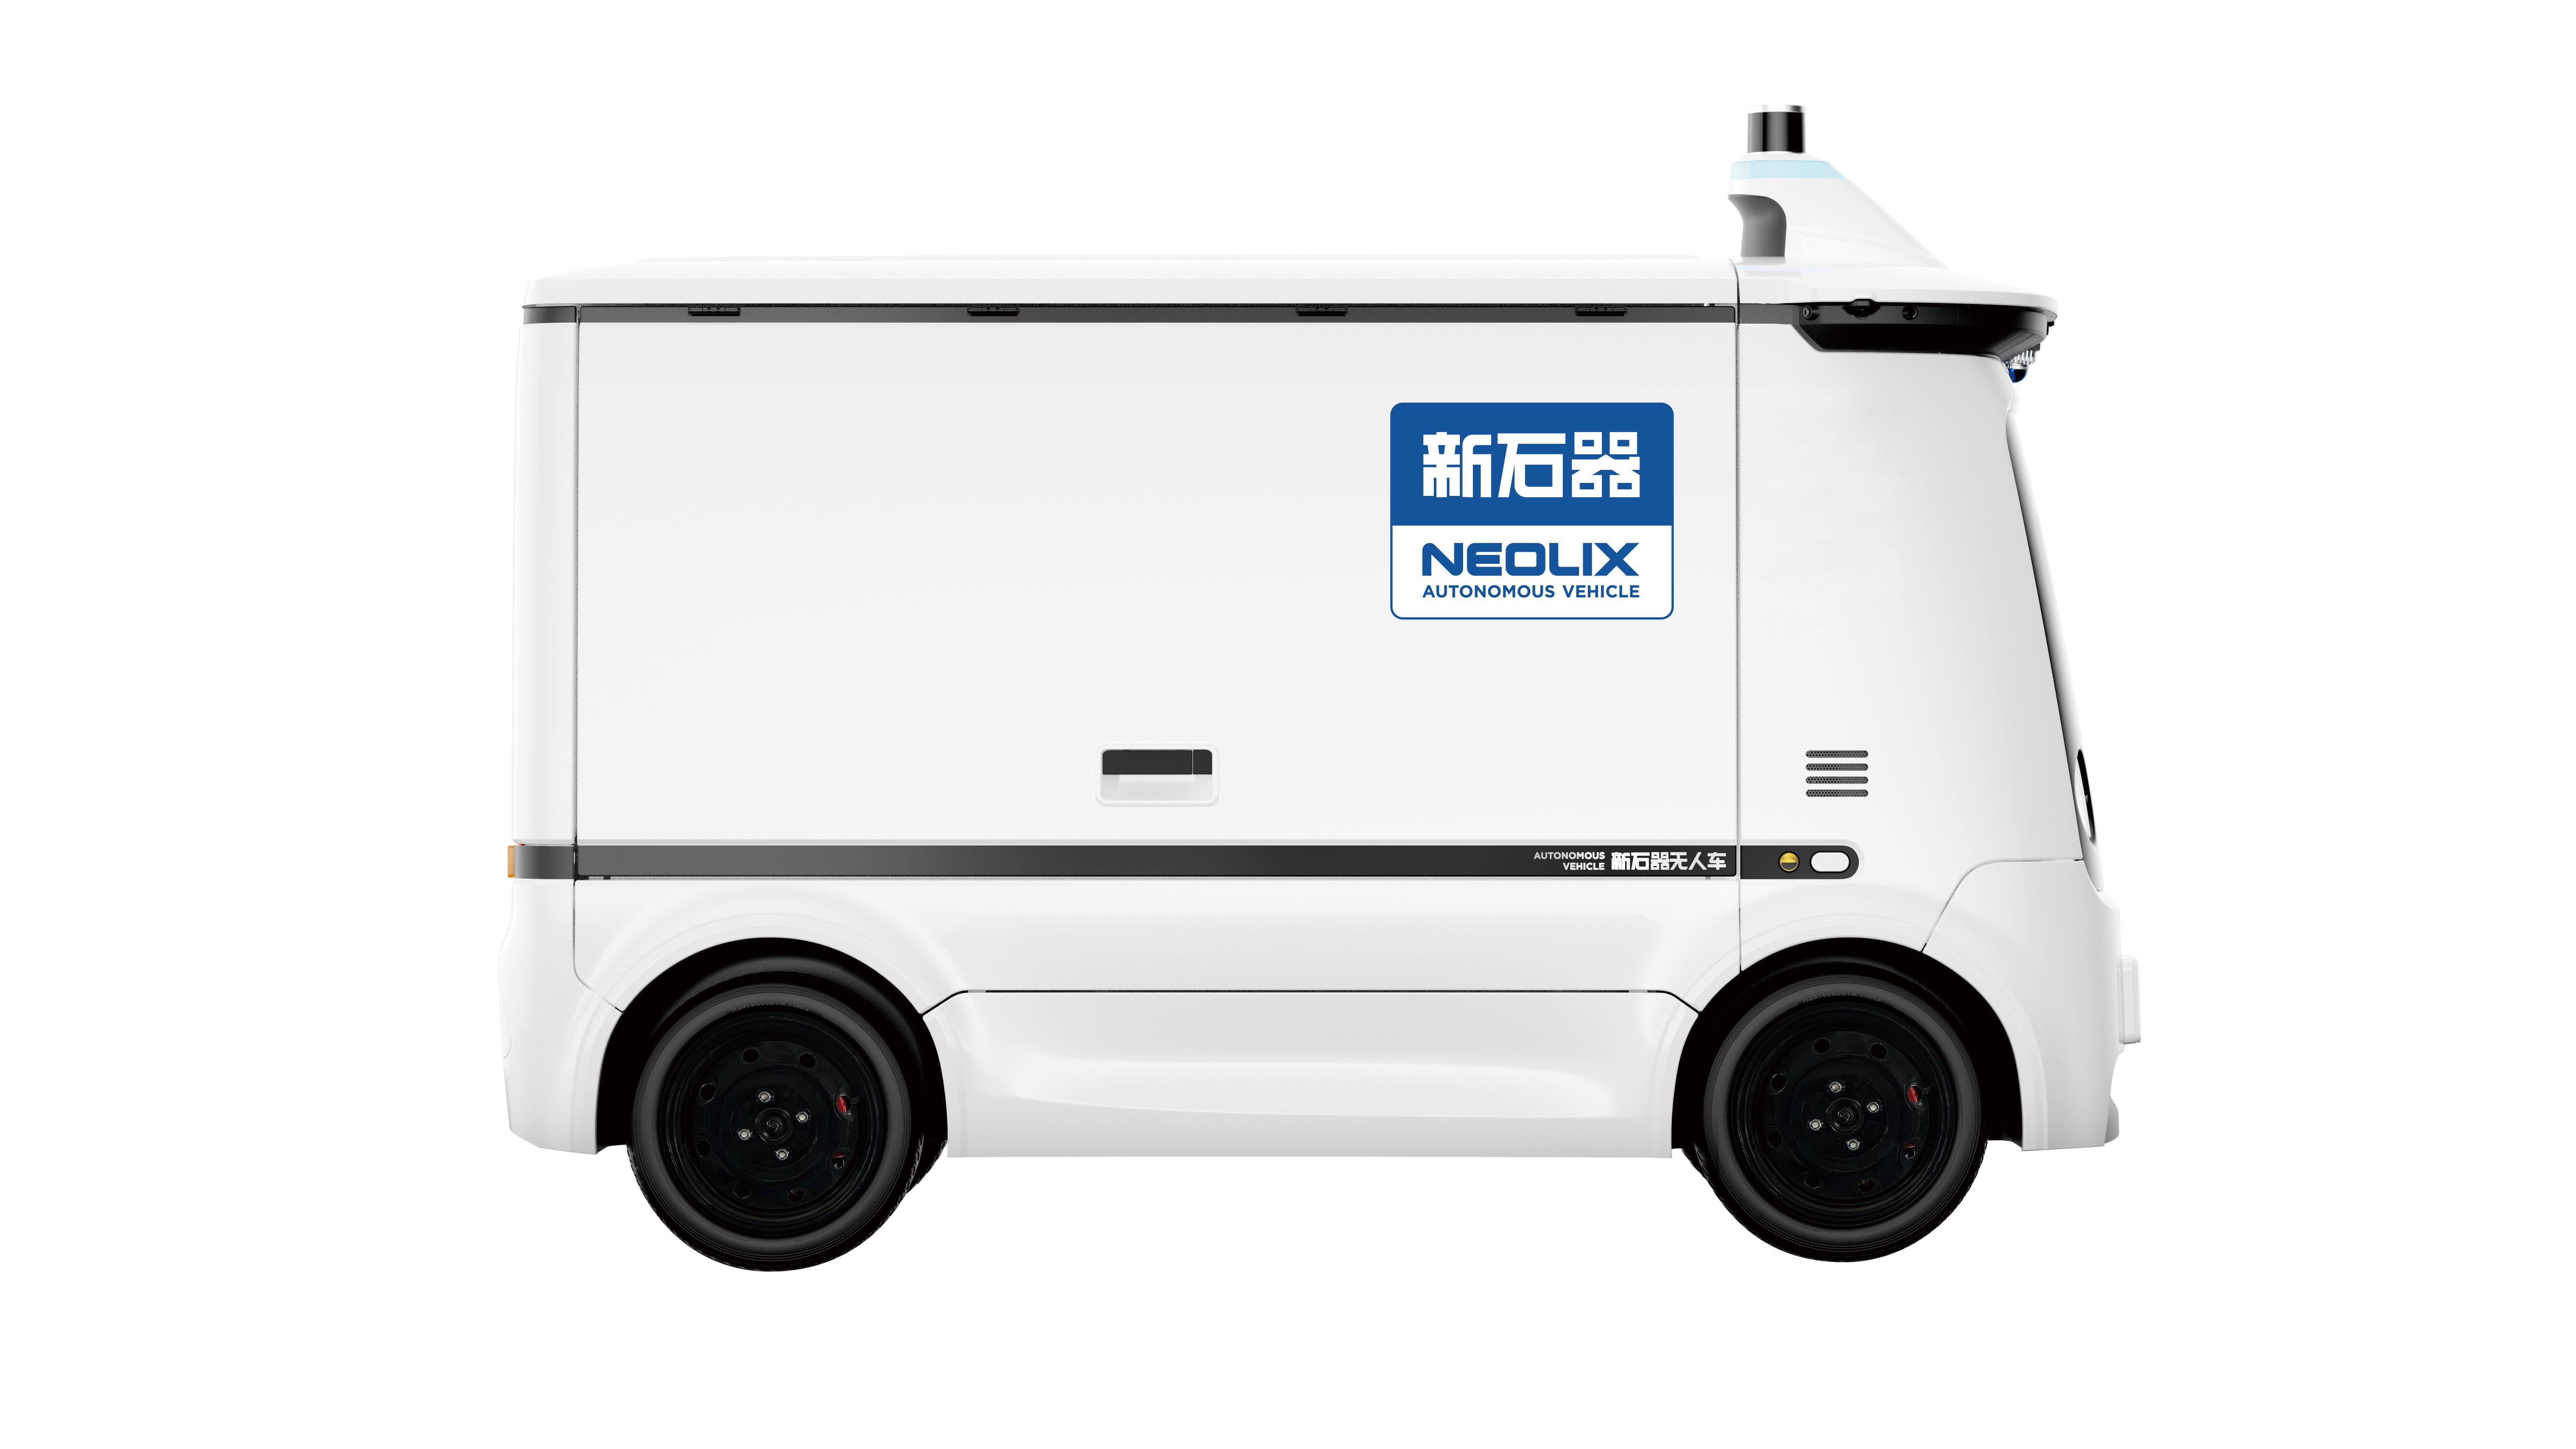
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.

نموذج 202 من جهاز ترميز مغناطيسي حلقي تزايدي
Shanghai Complee Instrument Co., Ltd.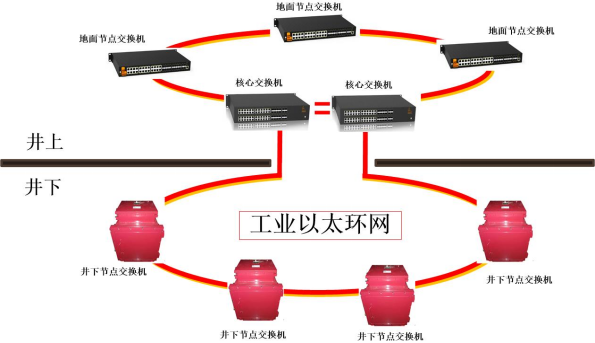
شبكة إيثرنت الحلقية الصناعية المقاومة للانفجار والآمنة جوهريًا للمناجم (10 جيجابت/1 جيجابت)
Chongqing Mas Sci&Tech Co., Ltd.
خدمة إدارة شاملة متكاملة على طول السلسلة في تكامل الأنظمة اللوجستية
Zhongding Intelligent (Wuxi) Technology Co., Ltd.
TWP16 رادار ملف تعريف الرياح التروبوسفيري في النطاق P
China Huayun Meteorological Technology Group Co., Ltd.
مشروع التركيبات الكهروميكانيكية لمشروع تصنيع مواد أشباه الموصلات المركبة المتقدمة وأجهزة الرقائق.
Wuhan Huakang Century Clean Technology Co., Ltd.