جوجل كلاود تنشر خارطة طريق للأمن الكمي وتستهدف الجاهزية الكاملة بحلول 2029
أخبار ar.wedoany.com، حددت جوجل كلاود (Google Cloud) عام 2029 كهدف زمني لتحقيق الجاهزية الكاملة للتشفير ما بعد الكمي (Post-Quantum Cryptography، PQC) في جميع أنحاء البنية التحتية السحابية، ونشرت في 11 أغسطس خارطة طريق متعددة السنوات تغطي الاتصال الشبكي، والتوقيعات الرقمية، وأنظمة الهوية، والشهادات، وإدارة المفاتيح، وأمن العتاد. وقد طبقت الشركة بالفعل بعض إجراءات الحماية ما بعد الكمية، وتخطط لتنفيذ تغييرات أوسع نطاقًا في عامي 2027 و2028.
تقسم خارطة الطريق أعمال الانتقال إلى ثلاثة مجالات: حماية البيانات المشفرة من تهديدات فك التشفير الكمي المستقبلية، ومنع تزوير التوقيعات الرقمية والهويات، وبناء بنية تحتية قادرة على التكيف مع التغيرات في معايير التشفير.
جزء من الأعمال تم تنفيذه بالفعل. تدعم نقاط نهاية واجهة برمجة التطبيقات (API) في جوجل كلاود الآن تبادل المفاتيح الآمن كميًا باستخدام الوضع الهجين ML-KEM الموحد من قبل المعهد الوطني للمعايير والتكنولوجيا (NIST)؛ وتدعم موازنات التحميل للتطبيقات والوكيل تبادل المفاتيح الهجين ما بعد الكمي عبر TLS 1.3؛ وتوفر Cloud KMS بشكل عام خوارزميات ML-KEM وML-DSA وSLH-DSA الموحدة. وفي أغسطس، أطلقت جوجل أيضًا إصدارًا تجريبيًا لاستيراد المفاتيح الآمنة كميًا إلى Cloud KMS، مما يسهل على المؤسسات التي تستخدم نمط إحضار المفاتيح الخاصة (bring-your-own-key) نقل مفاتيح التشفير إلى جوجل كلاود.
يرتبط هذا التوقيت بالإيقاع التنظيمي. ففي عام 2024، بعد أن حدد المعهد الوطني للمعايير والتكنولوجيا (NIST) ثلاثة معايير PQC، حث المنظمات على البدء في استخدام هذه المعايير والتخطيط للانتقال، بدلاً من انتظار ظهور أجهزة كمبيوتر كمومية قوية بما يكفي.
العتاد الكمي نفسه في تطور مستمر. تعمل IBM على توسيع البنية التحتية الكمية عبر وحدات تبريد مترابطة على نطاق واسع لدفع الأبحاث في اتجاه الحوسبة المتسامحة مع الأخطاء، وفقًا لما أوردته مجلة eWeek التقنية الأمريكية.
الجزء الأكثر إلحاحًا في الجدول الزمني لجوجل يستهدف هجمات "خزّن الآن، فك التشفير لاحقًا" (store now, decrypt later). نظريًا، يمكن للمهاجمين الآن جمع وتخزين حركة المرور المشفرة، وانتظار حتى تصبح الأنظمة الكمومية المستقبلية قوية بما يكفي لكسر التشفير بالمفتاح العام القابل للاختراق. لذلك حددت جوجل نهاية عام 2027 كهدف حماية يغطي أعباء عمل العملاء، واتصالات المسؤولين والمطورين، وخطوط البيانات، بما في ذلك Cloud VPN وCloud Interconnect وGoogle Cloud SDK وGKE Service Mesh وCloud Storage وBigQuery وخدمات نقل البيانات.
المرحلة التالية تستهدف عام 2028. تخطط جوجل لتوسيع الحماية المقاومة للكم لتشمل التوقيعات الرقمية، وإثباتات البرمجيات، والشهادات، وأنظمة الهوية والوصول، والحوسبة السرية (Confidential Computing)، وCloud HSM، وأنظمة إدارة المفاتيح الخارجية، مع إدراج Cloud IAM في خطة ذلك العام. أما التوسع الأوسع في نشر المصادقة الآمنة كميًا على مستوى البنية التحتية فيمتد عبر عامي 2027 و2028.
في الوقت نفسه، يتقدم التحرك الفيدرالي الأمريكي نحو الجاهزية الكمية. أمر تنفيذي صدر في يونيو يطلب من الأصول الفيدرالية عالية القيمة والأنظمة عالية التأثير اعتماد التشفير ما بعد الكمي للتوقيعات الرقمية بحلول نهاية عام 2031.
لا تعد خارطة الطريق بإنجاز كل الأعمال نيابة عن العملاء. تميز جوجل بوضوح بين "أمن السحابة" (security of the cloud) و"الأمن داخل السحابة" (security in the cloud): البنية التحتية الأساسية مثل الشبكات وتشفير النقل والخوادم وأنظمة التشغيل هي مسؤولية جوجل في الانتقال، لكن العملاء ما زالوا بحاجة إلى معالجة تطبيقاتهم الخاصة، وبرامج العملاء، ودورة حياة المفاتيح غير المتماثلة، وإعدادات السحابة. قد يمتد انتقال بعض العتاد المادي إلى ما بعد عام 2029، اعتمادًا على دورة الاستبدال الطبيعية للأجهزة؛ كما أن المتطلبات الهندسية وتبعيات الأطراف الثالثة وتغيرات المعايير قد تغير الجداول الزمنية لمنتجات معينة.
توصي جوجل المؤسسات ببدء ثلاثة أعمال فورًا: جرد مواقع استخدام مفاتيح التشفير والشهادات والخوارزميات القابلة للاختراق؛ وتحديث البرمجيات وأدوات التطوير لدعم PQC؛ واختبار التطبيقات ضد واجهات برمجة التطبيقات الآمنة كميًا وموازنات التحميل قبل الانتقال إلى أنظمة الإنتاج.
يمنح دليل انتقال NIST إطارًا زمنيًا أطول: منتجات وخدمات وبروتوكولات الأمن السيبراني تحتاج إلى التحديث، ويجب على المؤسسات تحديد مواقع الخوارزميات القابلة للاختراق كميًا قبل استبدالها؛ وسيتم إهمال الخوارزميات ذات الصلة بحلول عام 2035 وإزالتها من معايير NIST، بينما تحتاج الأنظمة عالية المخاطر إلى التحرك في وقت أبكر.
لفرق الأمن في المؤسسات، يبدو عام 2029 أقرب إلى علامة تخطيط منه إلى نقطة نهاية. بدأ مزودو السحابة بالفعل في استبدال آليات التشفير الأساسية لمنصاتهم، ويحتاج العملاء إلى تقييم ما إذا كانت أصول التشفير في بيئاتهم قادرة على مواكبة هذا الإيقاع.
المنتجات ذات الصلة

حاسوب KJD127(A) للتعدين المقاوم للانفجار والمزود بدائرة أمان ذاتية
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.
تصميم ثنائي الفينيل متعدد الطبقات للتصنيع الذكي
GCI Science & Technology (Zhuhai) Co., Ltd.

شركة Fengnan Iron and Steel Co., Ltd التابعة لمجموعة Hebei Zongheng Group: نظام إدارة وتحكم ذكي للطاقة في الشبكات الصناعية الصغيرة
Capital Engineering & Research Incorporation Limited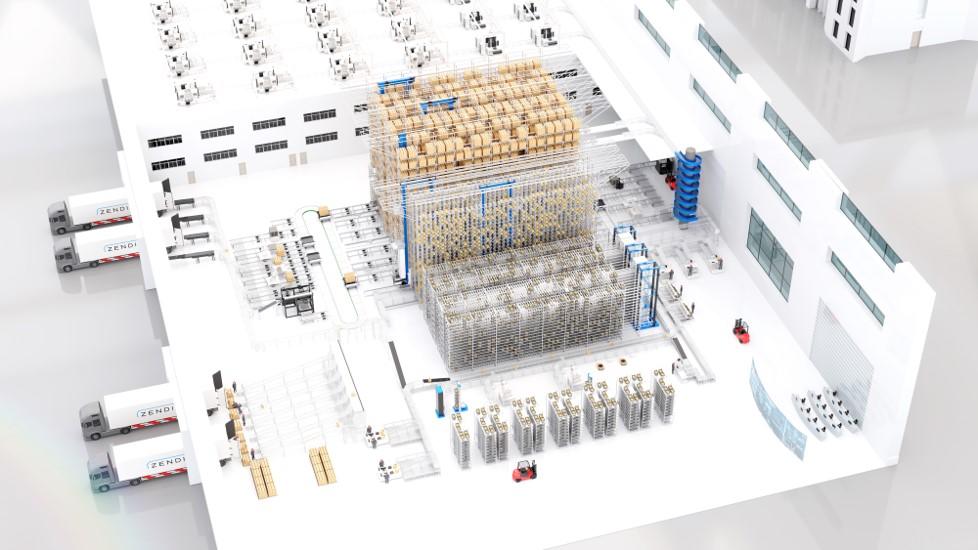
خدمة إدارة شاملة متكاملة على طول السلسلة في تكامل الأنظمة اللوجستية
Zhongding Intelligent (Wuxi) Technology Co., Ltd.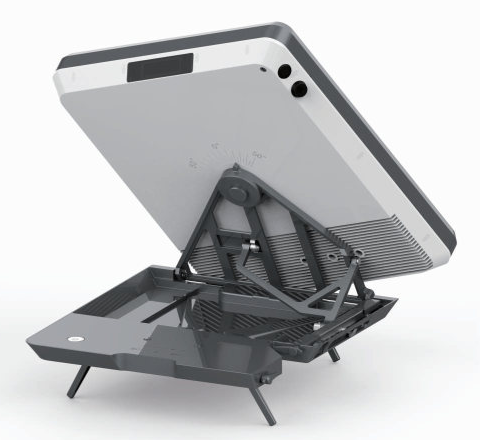
طرفية الأقمار الصناعية المحمولة المسطحة - طرفية محمولة يدوية بفتحة 0.35 متر
China Starwin Science & Technology Co., Ltd.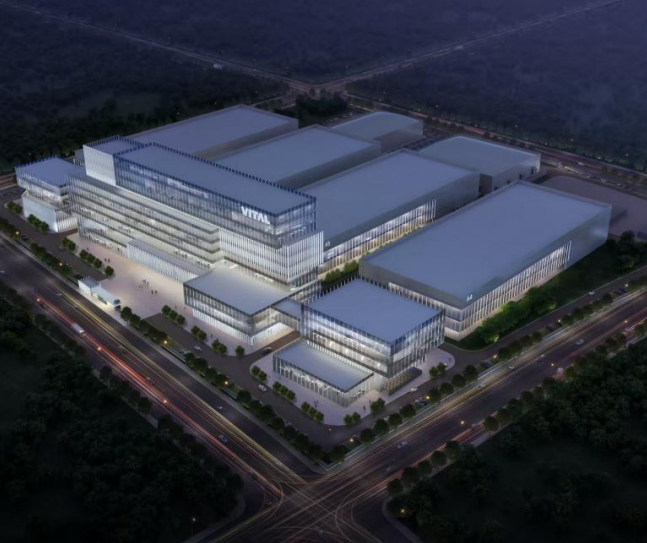
مشروع التركيبات الكهروميكانيكية لمشروع تصنيع مواد أشباه الموصلات المركبة المتقدمة وأجهزة الرقائق.
Wuhan Huakang Century Clean Technology Co., Ltd.

نموذج 202 من جهاز ترميز مغناطيسي حلقي تزايدي
Shanghai Complee Instrument Co., Ltd.
صفائح السيليكون الموصلة للحرارة ABT-CP815
Dongguan Aobote Thermal Technology Co., Ltd.