سنغافورة تُلزم البنية التحتية الحيوية بإنجاز الانتقال إلى الأمن الكمي قبل نهاية عام 2031
أخبار ar.wedoany.com، في 14 أكتوبر، حدّثت وكالة الأمن السيبراني السنغافورية برنامج التمويل التحفيزي للأمن الكمي، وفتحت باب تقديم طلبات التجارب للشركات، وأوضحت أن مشغلي البنية التحتية الحيوية للمعلومات ملزمون بتقديم خطة الانتقال إلى الأمن الكمي قبل 31 مارس 2027، وإنجاز انتقال الأنظمة المعنية قبل 31 ديسمبر 2031. واعتباراً من عام 2028، يتعين إدراج متطلبات الأمن الكمي في أنظمة البنية التحتية الحيوية للمعلومات المشتراة حديثاً. ويمكن للحكومة تقديم تمويل يغطي ما يصل إلى 70% من تكاليف المشروع للمشاريع التجريبية الخاصة بحلول الأمن الكمي.
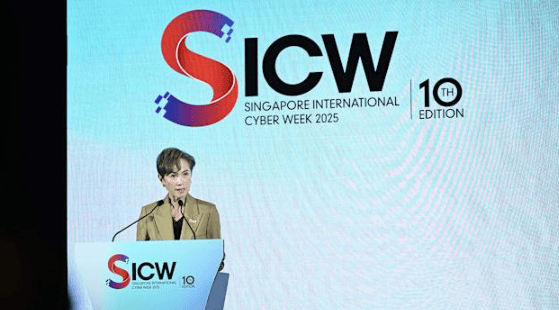
أصدرت وكالة الأمن السيبراني السنغافورية في 14 أكتوبر وثيقة إرشادية بشأن الانتقال إلى الأمن الكمي موجهة إلى مختلف المنظمات. وبالنسبة للمؤسسات التي لا تُعدّ من مشغلي البنية التحتية الحيوية للمعلومات ولكنها تواجه مخاطر أمنية ناجمة عن الحوسبة الكمية، توصي الجهة التنظيمية بوضع خطة انتقال قبل نهاية عام 2027 وإنجاز الانتقال قبل عام 2035. ويشمل نطاق التطبيق المنظمات التي تحتفظ ببيانات تتطلب سرية طويلة الأمد، وكذلك المنظمات التي تقدم خدمات مهمة مثل الاتصالات والمعاملات الرقمية.
يستهدف برنامج التمويل التحفيزي للأمن الكمي المفتوح حالياً المؤسسات غير الحكومية المسجلة في سنغافورة، ويدعم قيام الشركات بإجراء التجارب بنفسها أو تكليف موردي التكنولوجيا بتنفيذها. وتشمل المشاريع التي يمكن التقدم بطلب لها: انتقال أنظمة التطبيقات إلى التشفير ما بعد الكمي، وتحديد الأصول المشفرة القائمة وإدارة حصرها، وتحديث تكنولوجيا العمليات الصناعية والبنية التحتية التقليدية، والتبديل المرن للخوارزميات التشفيرية، والاختبار محدود النطاق لتقنية توزيع المفاتيح الكمية.
تبلغ أقصى مدة تنفيذ للمشاريع الممولة 6 أشهر، ويتعين إنجازها قبل 31 أكتوبر 2027. وعلى المؤسسات المتقدمة أن تتحمل نقداً ما لا يقل عن 30% من تكاليف المشروع الممتثل، ولا يمكن احتساب مدخلات العمل الداخلي ضمن هذه المساهمة. وبالنسبة للمشاريع المنفذة بالتعاون مع موردين خارجيين، يمكن الحصول على 50% من التمويل مقدماً بعد الموافقة على الطلب وتوقيع وثائق التمويل وتقديم الاتفاق التجاري الرسمي، وتُصرف الدفعة المتبقية بعد قبول تقرير المشروع؛ أما المشاريع المنفذة ذاتياً فتُستلم فيها دفعات التمويل بعد إنجاز المشروع واجتياز مراجعة التقرير.
ستجمع وكالة الأمن السيبراني السنغافورية من خلال تقارير التجارب معلومات عن هيكل نشر التكنولوجيا، وأساليب تكامل الأنظمة، ومؤشرات الاختبار، ونتائج التنفيذ، ومشكلات التوافق. وتعتزم الجهة المختصة الرد بنتيجة المراجعة خلال 4 أسابيع من استلام الطلب الكامل، ويمكن للمؤسسات المشاركة الاستعانة بموردين تقنيين من الخارج، شرط نشر الحلول والتحقق منها في بيئة التشغيل الفعلية في سنغافورة.
المنتجات ذات الصلة

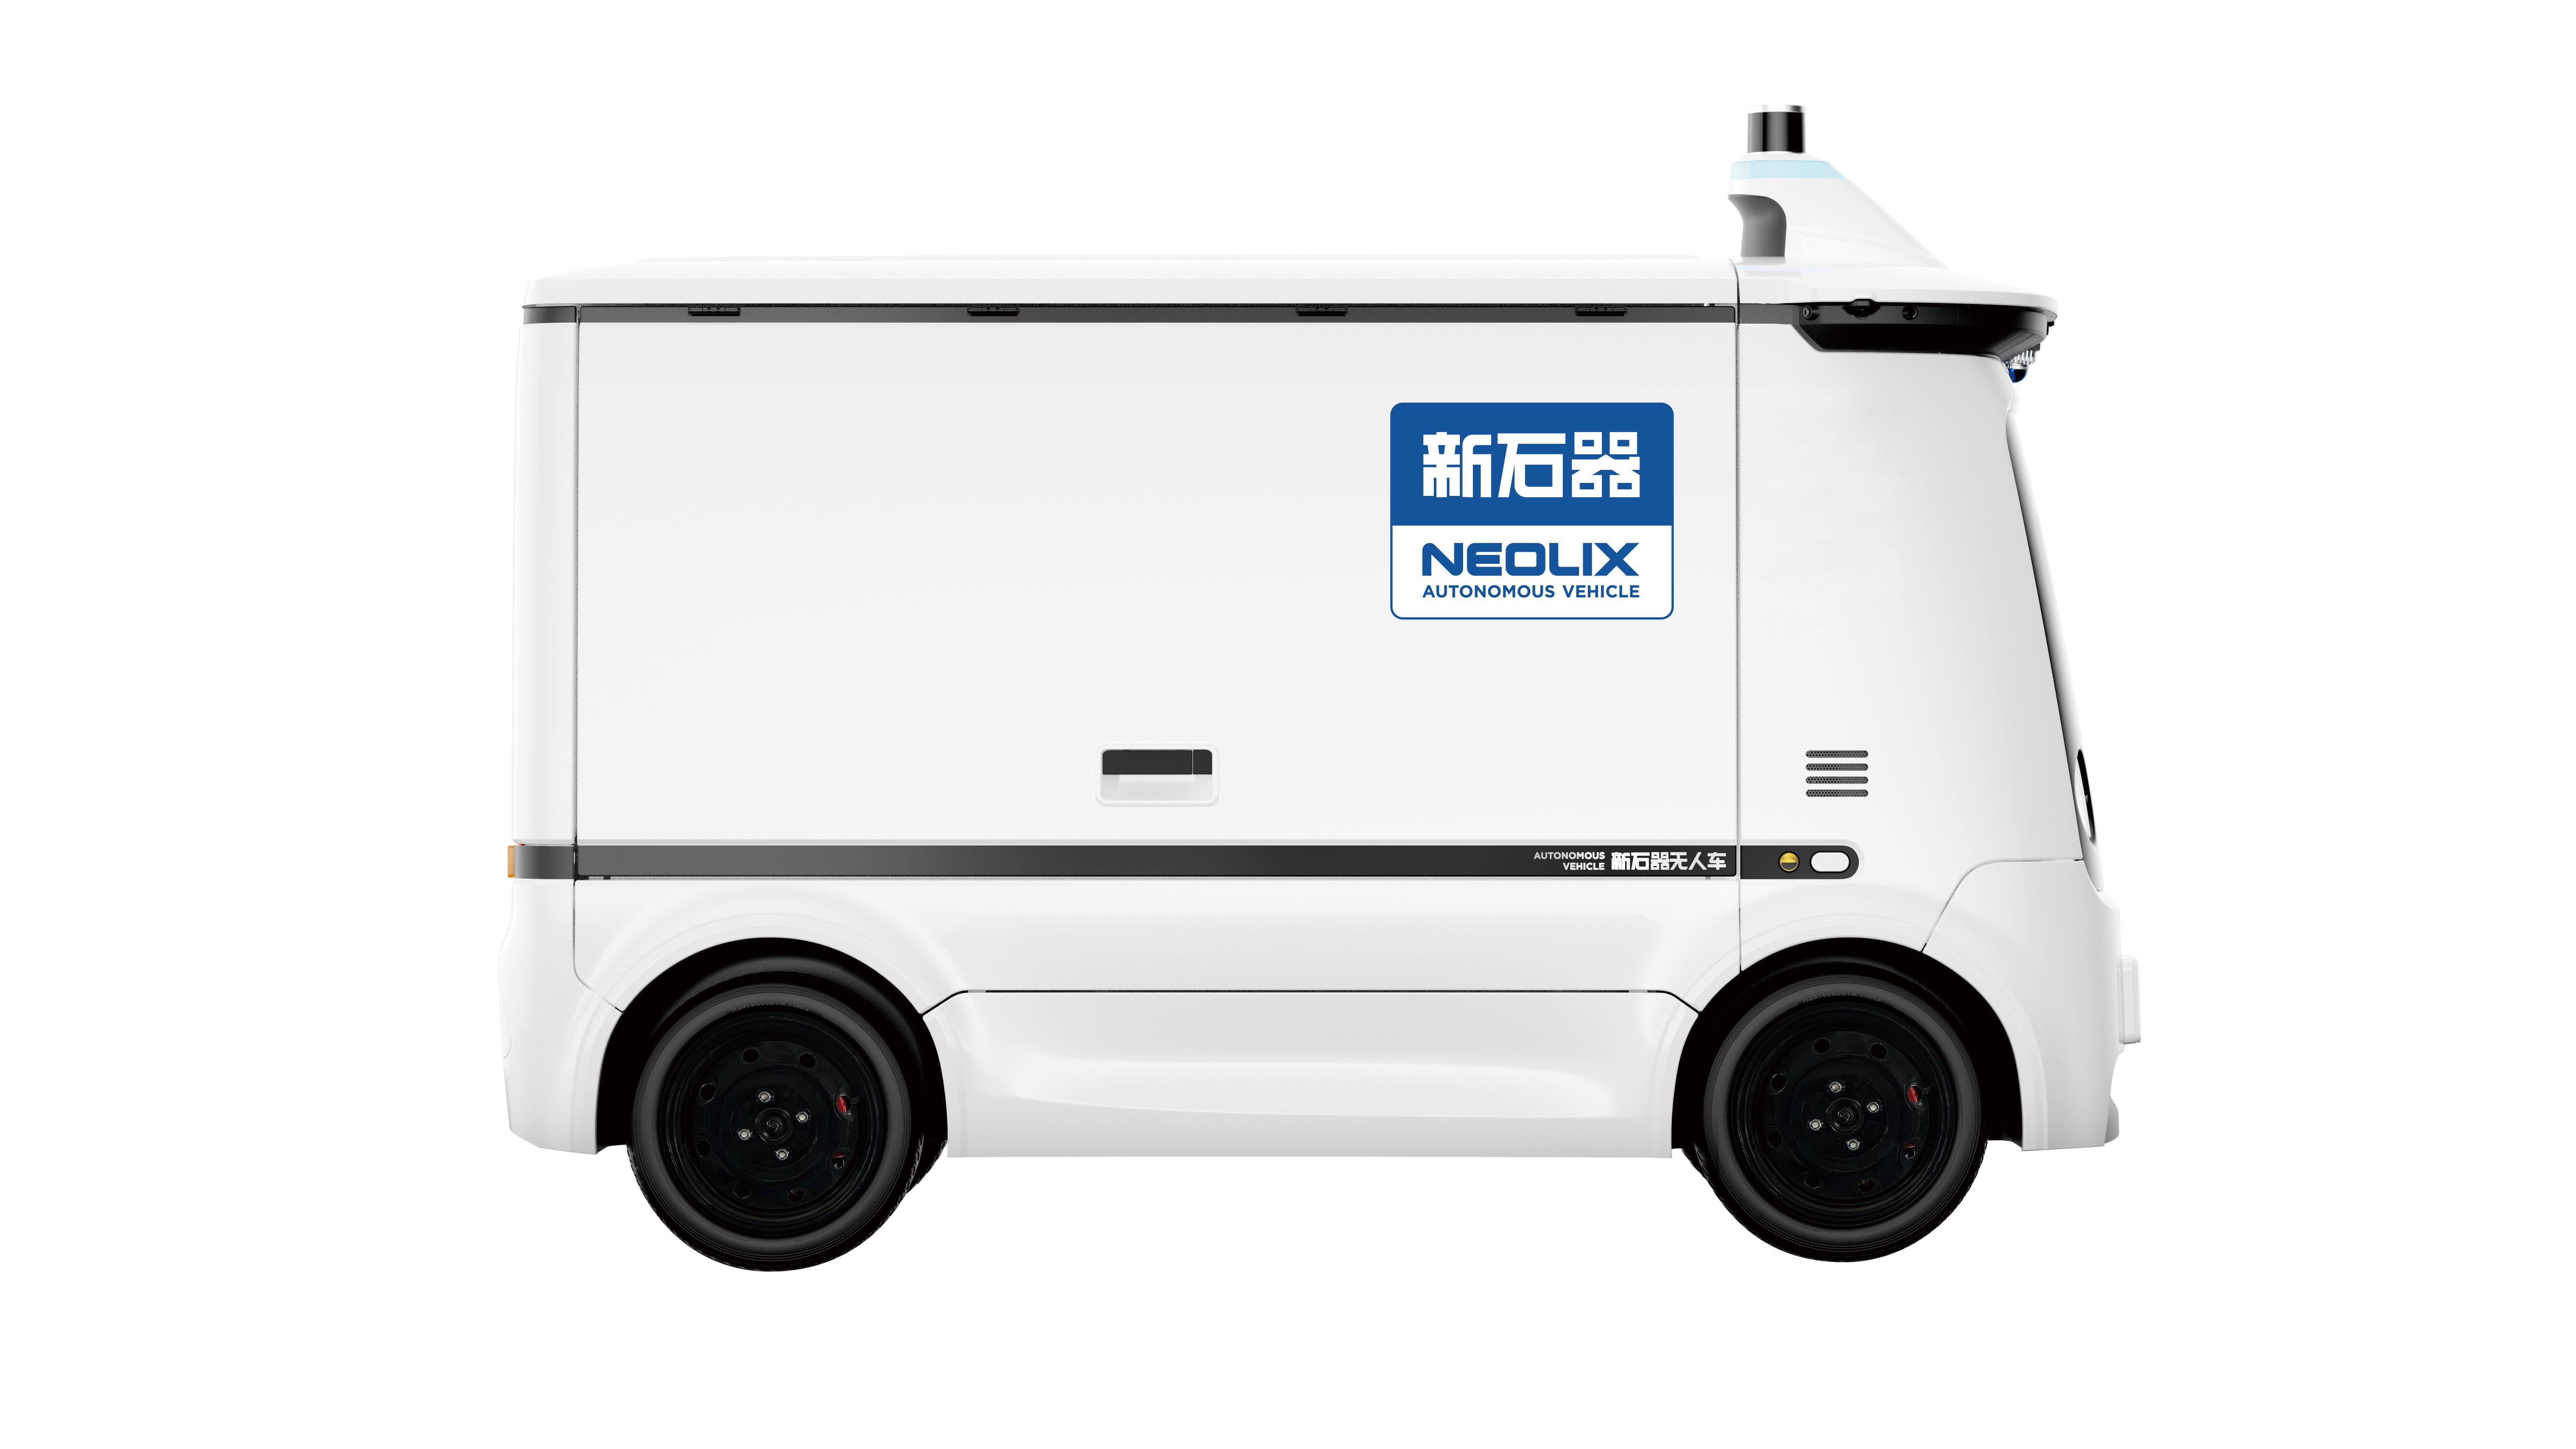
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.
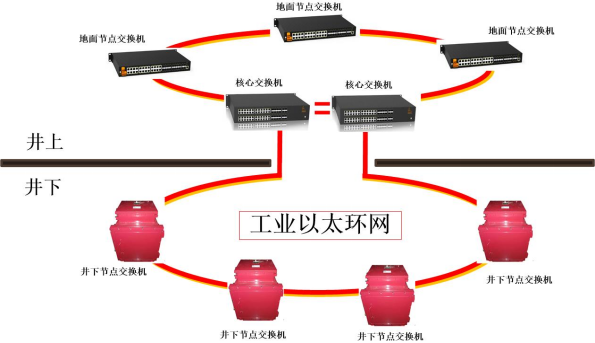
شبكة إيثرنت الحلقية الصناعية المقاومة للانفجار والآمنة جوهريًا للمناجم (10 جيجابت/1 جيجابت)
Chongqing Mas Sci&Tech Co., Ltd.
تصميم ثنائي الفينيل متعدد الطبقات للتصنيع الذكي
GCI Science & Technology (Zhuhai) Co., Ltd.
مقياس الانعكاس البصري في المجال الزمني 6422 (OTDR)
Ceyear Technologies Co., Ltd.
TWP16 رادار ملف تعريف الرياح التروبوسفيري في النطاق P
China Huayun Meteorological Technology Group Co., Ltd.
طرفية الأقمار الصناعية المحمولة المسطحة - طرفية محمولة يدوية بفتحة 0.35 متر
China Starwin Science & Technology Co., Ltd.
نظام التحكم الكهروهيدروليكي من نوع SAC للدعم الهيدروليكي
Beijing Tianma Intelligent Control Technology Co., Ltd.
حاسوب KJD127(A) للتعدين المقاوم للانفجار والمزود بدائرة أمان ذاتية
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.