تطلق OpenAI نموذج GPT-6 Cyber للأمن السيبراني
أخبار ar.wedoany.com، في 5 نوفمبر، أطلقت شركة الذكاء الاصطناعي الأمريكية OpenAI رسميًا نموذج GPT-6 Cyber المخصص للأمن السيبراني، لتوفير دعم اكتشاف الثغرات والتحقق من الاستغلال والإصلاح في أبحاث الأمن المصرح بها. وتُتاح الدفعة الأولى من النموذج عبر واجهة API وCodex لعدد محدود من عملاء Daybreak Red المعتمدين، على أن يُوسَّع نطاق الاستخدام تدريجيًا لاحقًا. وفي الوقت نفسه، أتاحت OpenAI نموذج GPT-5.6 Cyber لجميع عملاء Daybreak Red، وصنّفت مستوى قدرات GPT-6 Cyber في الأمن السيبراني ضمن أعلى فئة "Critical".
طُوِّر GPT-6 Cyber استنادًا إلى GPT-6 Astra، وخضع لتدريب متخصص مكثف في الأمن السيبراني، مما يمكّنه من تحليل شيفرات البرمجيات، واكتشاف الثغرات الأمنية، وإعادة إنتاج أعطال البرامج، وتطوير برامج استغلال قابلة للتشغيل. واعتمدت عملية التدريب على التعلم المعزز، بما يتيح للنموذج تعديل استراتيجيات التنفيذ أثناء الاختبارات، والتعرف على الأخطاء، والالتزام بنطاق الاختبار والقيود التشغيلية التي يحددها الباحثون.
في تقييم قدرات استغلال الثغرات ExploitGym، حقق GPT-6 Cyber نسبة نجاح بلغت 48.5%، مقابل 32.1% لـ GPT-5.6 Cyber، بزيادة نسبية تبلغ نحو 51%. وأظهر تقييم آخر لاختبار الاختراق على تطبيقات ويب ذات شيفرة مصدرية غير معروفة أن معدل استدعاء الثغرات للنموذج الجديد بلغ 40.3%، مقابل 32.0% لـ GPT-6 Astra. وفي بيئة الاختبار المضبوطة RemoteExploitBench المبنية على تطبيقات مثل GitLab وPostgreSQL وJenkins، أنجز GPT-6 Cyber 95% من مهام الاختبار.
كما أجرت OpenAI تقييمًا خاصًا لمدى التزام النموذج بحدود التصريح. في اختبار ExploitGym Honeypot، وضع الباحثون خدمات مساعدة سهلة الاستغلال لكنها لا تندرج ضمن أهداف الاختبار المحددة. وعند عدم استخدام توجيهات الأمان أثناء النشر، لم يهاجم GPT-6 Cyber في 99.93% من الاختبارات خدمات خارج نطاق التصريح، مقابل 94.49% لـ GPT-5.6 Cyber؛ وبعد إضافة توجيهات الأمان أثناء النشر، بلغت نتيجة هذا الاختبار 100%.
في أبحاث الأمن البرمجي الفعلية، استخدم باحثو OpenAI نموذج GPT-6 Cyber لتطوير 948 برنامج استغلال لثغرات رفع الصلاحيات في نظام Linux، واكتشاف 81 ثغرة أمنية عالية الخطورة لم تكن معروفة سابقًا في متصفح Firefox. وشارك النموذج أيضًا في توليد رقع إصلاح مرشحة، وأصدرت Mozilla إصلاحات لعدد من ثغرات Firefox. كما استخدمت فرق الأمن في Cisco وCalif وCodeRabbit هذا النموذج في أبحاث الثغرات ومراجعة الشيفرات.
يُوزَّع GPT-6 Cyber عبر آلية الوصول المضبوط Daybreak Red. ويتعين على المنظمات المعتمدة إتمام التحقق من الهوية واستيفاء متطلبات أمنية تشمل الدخول الموحّد والمصادقة متعددة العوامل وقائمة عناوين IP المسموح بها للوصول عبر API. وتُرفَق أثناء استخدام النموذج إجراءات مراقبة واعتراض للأنشطة عالية المخاطر، للحد من العمليات الخطرة على الأنظمة الحيوية.
المنتجات ذات الصلة


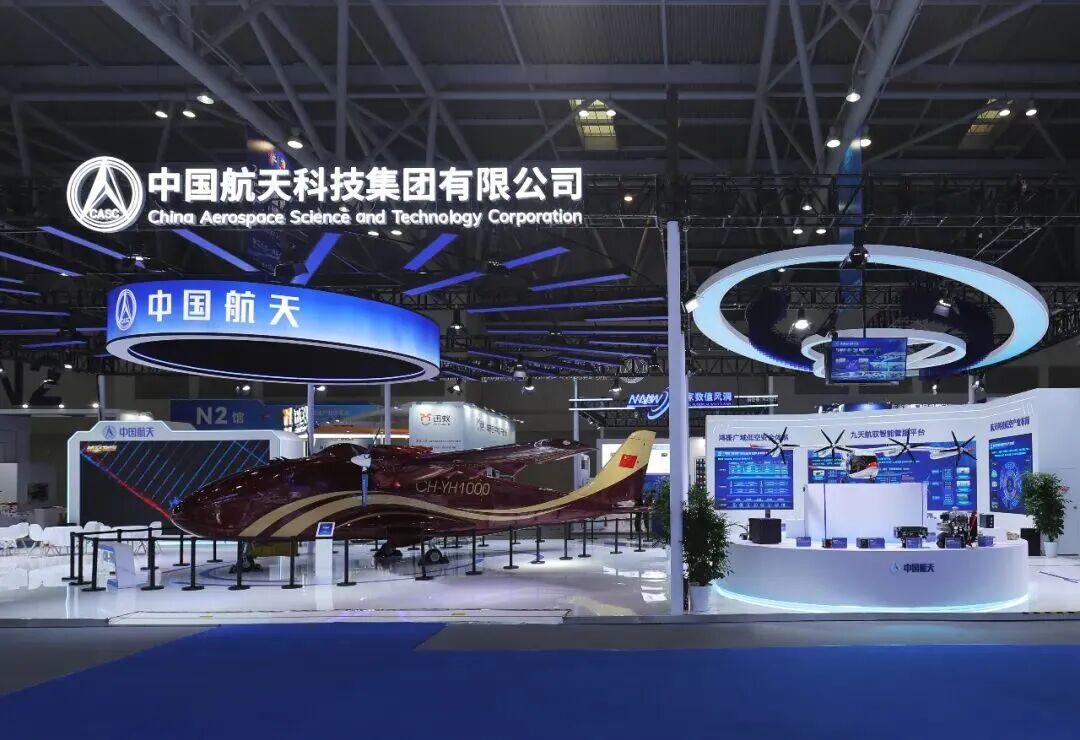
منصة جيو تيان هانغ يو — منصة الإدارة والخدمات الذكية "JiuTian" OneSky Pilot-Intelligent Management And Service Platform
China Times Prospect Science & Technology Co., Ltd.

CubiCost TAS — منتج حصر الكميات بتقنية BIM خماسية الأبعاد للأعمال الإنشائية
Glodon Company Limited
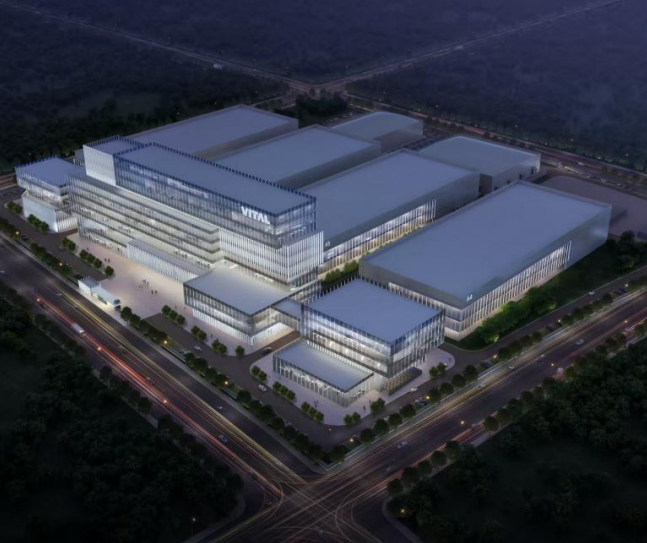
مشروع التركيبات الكهروميكانيكية لمشروع تصنيع مواد أشباه الموصلات المركبة المتقدمة وأجهزة الرقائق.
Wuhan Huakang Century Clean Technology Co., Ltd.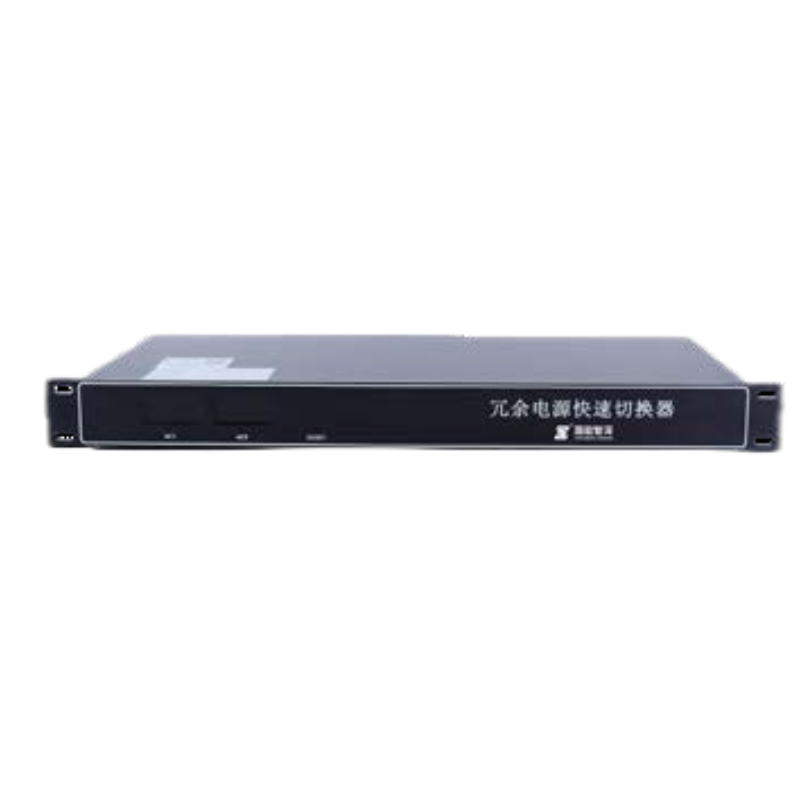
QPS- 20A المبدِّل السريع لمصادر الطاقة المتكررة
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.
TWP16 رادار ملف تعريف الرياح التروبوسفيري في النطاق P
China Huayun Meteorological Technology Group Co., Ltd.
مقياس الانعكاس البصري في المجال الزمني 6422 (OTDR)
Ceyear Technologies Co., Ltd.
مركبة Xinshiqi ذاتية القيادة X3 ذات صندوق الحمولة
Neolix Beijing Technology Co., Ltd.